

Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Curso práctico donde aprenderás metodologías fundamentales de penetration testing utilizando Kali Linux. Desarrollarás habilidades para identificar vulnerabilidades en sistemas y generar informes profesionales, preparándote para roles de Security Analyst. Es un curso en español con 4 módulos y 20 lecciones. Puedes revisar el temario completo antes de elegir entre la compra individual y la matrícula al catálogo.
Responsable de formación: Gerardo Salazar, product builder e ingeniero de software.
Toda la escuela: US$100 en un solo pago, sin suscripción ni renovaciones. Incluye los 131 cursos y los futuros. También seis cuotas mensuales de US$20 (US$120 en total) o compra individual. Elige la opción que te venga mejor.
Aprende con un caso concreto
Lo que vas a poner en práctica
- Configurar un laboratorio local con máquinas virtuales y límites de red verificables.
- Distinguir reconocimiento pasivo, descubrimiento de hosts, enumeración de servicios y validación de vulnerabilidades.
- Analizar demostraciones controladas de inyección SQL, explotación y autenticación sin afectar sistemas ajenos.
- Registrar evidencias reproducibles y convertirlas en hallazgos priorizados.
- Entregar un informe de pentesting autorizado con alcance, metodología, resultados y recomendaciones verificables.
Este curso propone un laboratorio progresivo para aprender pentesting sin confundir una demostración técnica con una intrusión real. El escenario conductor es una pequeña empresa ficticia, Lumen Textil, que autoriza pruebas únicamente sobre máquinas virtuales preparadas para el curso. El objetivo no es «romper» sistemas por curiosidad, sino producir evidencias reproducibles, limitar el impacto y comunicar correcciones útiles. Cada actividad debe ejecutarse en un entorno local, aislado y autorizado.
En el primer módulo prepararás el laboratorio. Instalarás Kali Linux en una máquina virtual, separarás sus redes de cualquier sistema productivo y definirás reglas de compromiso. Después crearás un entorno de pruebas con máquinas deliberadamente vulnerables. La decisión central de esta etapa es operacional: antes de ejecutar una herramienta, debes saber qué equipo puedes tocar, durante cuánto tiempo y qué acción está prohibida. El quiz inicial comprobará si distingues autorización, alcance, evidencia y riesgo.
El segundo módulo desarrolla el reconocimiento. Empezarás por diferenciar descubrimiento de hosts, enumeración de puertos y detección de servicios. Practicarás el registro de resultados de Nmap sin convertir cada puerto abierto en una vulnerabilidad. También compararás reconocimiento pasivo con escaneo activo y aprenderás a evaluar la calidad de datos públicos sin asumir que un nombre o una dirección confirma una debilidad. El escaneo de vulnerabilidades se estudiará como una fuente de hipótesis que necesita validación manual, no como una sentencia definitiva. La práctica integrará una red simulada y una tabla de hallazgos.
El tercer módulo aborda la explotación controlada. Analizarás una inyección SQL mediante una consulta de juguete y observarás por qué concatenar entrada de usuario altera la lógica. La corrección se centrará en consultas parametrizadas y validación en servidor. Con Metasploit estudiarás la relación entre módulo, objetivo, opciones, evidencia y reversibilidad, deteniendo la prueba cuando se cumpla el objetivo autorizado. La fuerza bruta se trabajará como experimento de defensa: límites de intentos, demora, bloqueo y registro, usando credenciales ficticias. No se probarán cuentas ajenas ni se recomendarán acciones fuera del laboratorio. La práctica de compromiso exigirá demostrar acceso mínimo y conservar el sistema estable.
El cuarto módulo convierte observaciones en un informe profesional. Planificarás un entorno multiservidor con activos, responsables, ventanas de prueba, exclusiones y criterios de parada. Ejecutarás reconocimiento, escaneo y validación manteniendo una bitácora cronológica. Luego redactarás hallazgos con activo afectado, evidencia, impacto, probabilidad, severidad, recomendación y prueba de corrección. El proyecto final reunirá el plan, las tablas de activos, los resultados reproducibles y un resumen ejecutivo comprensible para una persona no técnica.
La comprobación será práctica y trazable. Una actividad se considera correcta cuando otra persona puede repetirla en el mismo laboratorio, observar el resultado esperado y entender qué límite se respetó. No bastará con copiar una salida de herramienta: deberás explicar qué demuestra, qué no demuestra y qué decisión tomas a continuación. El informe final se evaluará por seguridad operacional, exactitud técnica, calidad de evidencias, priorización y claridad. Así, el curso conecta configuración, ética, reconocimiento, validación, explotación limitada y comunicación sin presentar ninguna prueba como autorización para actuar contra objetivos reales.
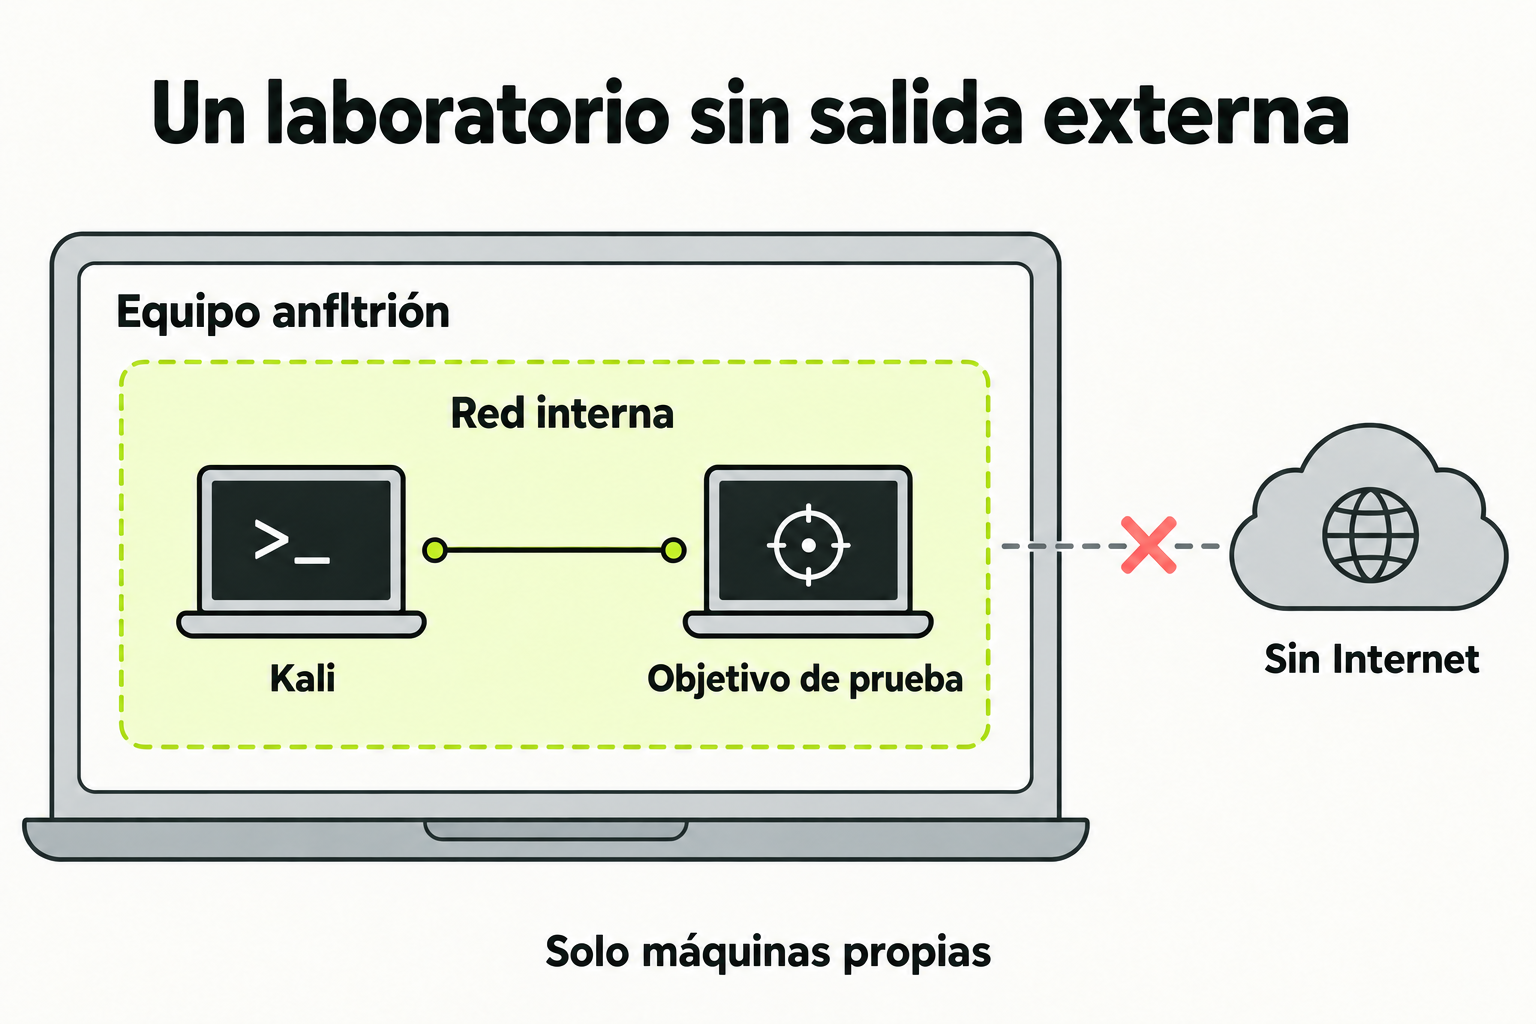
 Mapa de práctica
Las VM del laboratorio comparten una red interna sin salida externa. El anfitrión es el contenedor del escenario, no otro nodo de esa red. Verifica adaptadores y rutas; un segundo adaptador NAT o puente puede romper el aislamiento.
Ver la infografía en tamaño completo ↗Proyecto final
Evaluación autorizada de Lumen Textil
Construye en un laboratorio local una red simulada con al menos dos activos ficticios, define su alcance y realiza una evaluación controlada desde Kali Linux. Registra reconocimiento, escaneo, validación limitada y recomendaciones sin alterar datos ni persistir en los sistemas.
Qué entregar
- Documento de alcance con activos, exclusiones, ventana de prueba y criterios de parada.
- Tabla de activos y servicios con evidencias reproducibles.
- Matriz de hallazgos con severidad razonada, impacto y recomendación.
- Informe final con resumen ejecutivo, metodología, bitácora y anexos de salida.
Cómo comprobarlo
- El laboratorio permanece aislado y todas las acciones están autorizadas.
- Cada afirmación técnica se apoya en una salida, registro o cálculo reproducible.
- Las pruebas de explotación son mínimas, reversibles y no destruyen datos.
- Las recomendaciones identifican responsable, prioridad y forma de comprobar la corrección.
- El informe permite a otra persona comprender el riesgo sin depender de contexto oral.
Fuentes para profundizar
Temario completo
20 lecciones
Vista previa del programa. Las clases se desbloquean al comprar el curso o con la matrícula.
Configuración del Entorno y Fundamentos Éticos del Pentesting
- Instala Kali Linux en Máquina Virtual
- Configura Redes Aisladas para Pruebas Seguras
- Marco Legal y Ética en Ciberseguridad
- Práctica: Crea Tu Primer Entorno de Pruebas
- Quiz de Fundamentos Éticos y Técnicos
Reconocimiento y Escaneo de Redes con Herramientas Básicas
- Usa Nmap para Descubrir Hosts y Puertos
- Realiza Reconocimiento Pasivo con theHarvester
- Escanea Vulnerabilidades con Nessus Básico
- Práctica: Analiza una Red Simulada y Documenta Hallazgos
- Quiz de Técnicas de Reconocimiento
Explotación de Vulnerabilidades Comunes en Sistemas
- Explota Servicios Web con SQL Injection Básica
- Usa Metasploit para Ataques Controlados
- Prueba Fuerza Bruta en Servicios de Autenticación
- Práctica: Compromete un Sistema Simulado y Obtén Acceso
- Quiz de Métodos de Explotación
Proyecto Integrador: Pentesting Completo y Reporte Profesional
- Planifica un Pentesting en un Entorno Multiservidor
- Ejecuta Fases de Reconocimiento, Escaneo y Explotación
- Documenta Hallazgos y Recomendaciones en un Informe
- Práctica: Realiza un Pentesting Completo y Entrega Tu Informe
- Quiz Final de Integración de Conocimientos
Por qué Cursalo
APLICA
Aprende haciendo
Cada lección convierte una explicación concreta en una tarea útil que puedes repetir.
TU RITMO
Avanza sin presión
Tu progreso queda guardado para continuar exactamente desde donde lo dejaste.
APOYO
Todo en un mismo lugar
Lecciones, prompts, materiales y tutor con IA reunidos para ayudarte mientras practicas.
Lecturas del programa
Explora estas lecciones públicas y vuelve al curso para consultar las opciones de acceso y guardar tu progreso.
Preguntas frecuentes
¿Cómo accedo al curso Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad?
Puedes adquirir el curso Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad con una compra única y conservar el acceso a ese curso, o acceder al catálogo con una membresía mensual, anual o de por vida, según las condiciones de cada plan. Consulta las condiciones y los precios actualizados en /precios.
¿Qué incluye Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad?
Es un curso completo en español con 4 módulos y 20 lecciones. El temario público muestra cada lección; los materiales adicionales se identifican dentro del curso cuando están disponibles.
¿Necesito conocimientos previos para hacer Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad?
Revisa el temario público para comprobar el punto de partida y la progresión de Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad. Puedes avanzar a tu ritmo desde el panel y volver a la última lección visitada.
¿El curso Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad entrega certificado?
Las rutas certificables permiten emitir un certificado de finalización cuando completas sus requisitos y tienes el acceso correspondiente. Cada certificado emitido cuenta con una página pública de verificación.
¿En qué idioma está y para qué países sirve?
Está en español y se estudia online. Puedes acceder desde Latinoamérica, España u otro país con conexión a internet; el checkout muestra los importes en USD.
¿Qué formato tiene el curso?
El formato actual es lectura y práctica. Consulta las lecciones y sus recursos; no se ofrece como un curso completo de video.
¿Puedo revisar el programa antes de pagar?
Sí. El temario y esta ficha son públicos. Compara el contenido y los requisitos con tu objetivo antes de elegir una compra individual o un acceso a toda la escuela en /precios.
Reseñas de estudiantes
Reseñas de estudiantes
Otros cursos de IA
Ver todo el catálogo →- Figma desde CeroDomina Figma, la herramienta de diseño más popular del mundo. Desde la interfaz básica hasta componentes avanzados, auto layout y prototipos interactivos.
- APIs REST en Go: Concurrencia, Despliegue y MonitoreoCurso práctico para desarrolladores intermedios que desean dominar la creación de APIs REST escalables en Go. Aprenderás a implementar microservicios eficientes utilizando gorilla/mux, gestionando concurrencia, optimización y despliegue en entornos de producción. Al finalizar, habrás construido un sistema completo listo para producción.
- Creación de Contenido con IA GenerativaAprende a utilizar herramientas de inteligencia artificial generativa para crear textos, imágenes y contenido profesional de alta calidad. Domina las técnicas de prompting y optimiza tu productividad.
- Diseño de Interfaces con FigmaAprende a diseñar interfaces modernas y profesionales desde cero utilizando Figma, la herramienta líder en diseño colaborativo. Dominarás las técnicas esenciales para crear prototipos interactivos y componentes reutilizables.