

Lección 4 de 20 · Lectura y práctica
Práctica: Crea Tu Primer Entorno de Pruebas
Concepto claveUn entorno de pruebas es un espacio controlado donde puedes realizar actividades de pentesting sin afectar sistemas reales. Imagina que es como un laboratorio de química: tienes todos los elementos para.
Del concepto a la práctica
Taller de esta lección
Un entorno de pruebas debe permitir repetir una observación sin perder el estado inicial. Diseña una pequeña topología con Kali como estación de análisis y una VM objetivo ficticia. La calidad del laboratorio se mide por inventario, conectividad controlada, reversibilidad y ausencia de información real, no por la cantidad de herramientas instaladas.
Ejemplo resuelto
La ficha mínima puede contener: kali-lab / 10.10.10.10 / analista, web-lab / 10.10.10.20 / servicio web, instantánea base-limpia y red PentestLab. Antes de cualquier prueba, guarda un archivo estado-inicial.txt con fecha y nombres de VM.
Una instantánea no permite asumir que se recupera una VM cuyo archivo completo eliminaste. La reversibilidad se verifica con la misma máquina y backup separado cuando proceda. Para cada activo añade identificador de VM y nombre de interfaz; el retorno de conectividad debe relacionarse con la configuración restaurada, no con un nuevo objetivo encontrado por azar.
Pruébalo
Crea las dos VM con nombres ficticios y red interna.
Comprueba que Kali alcanza
10.10.10.20y no tiene ruta por defecto.Toma instantáneas y conserva la ficha de inventario.
Reinicia ambas máquinas y repite la prueba de conectividad.
Error frecuente: practicar con documentos o contraseñas personales. Corrección: usa datos sintéticos creados para el laboratorio.
Comprueba tu resultado
Ejercicio: desconecta temporalmente el adaptador de web-lab sin borrar la VM, restablece su configuración de red y restaura la instantánea de disco si la práctica lo requiere y verifica que la topología vuelve a tener exactamente dos activos y una sola red interna.
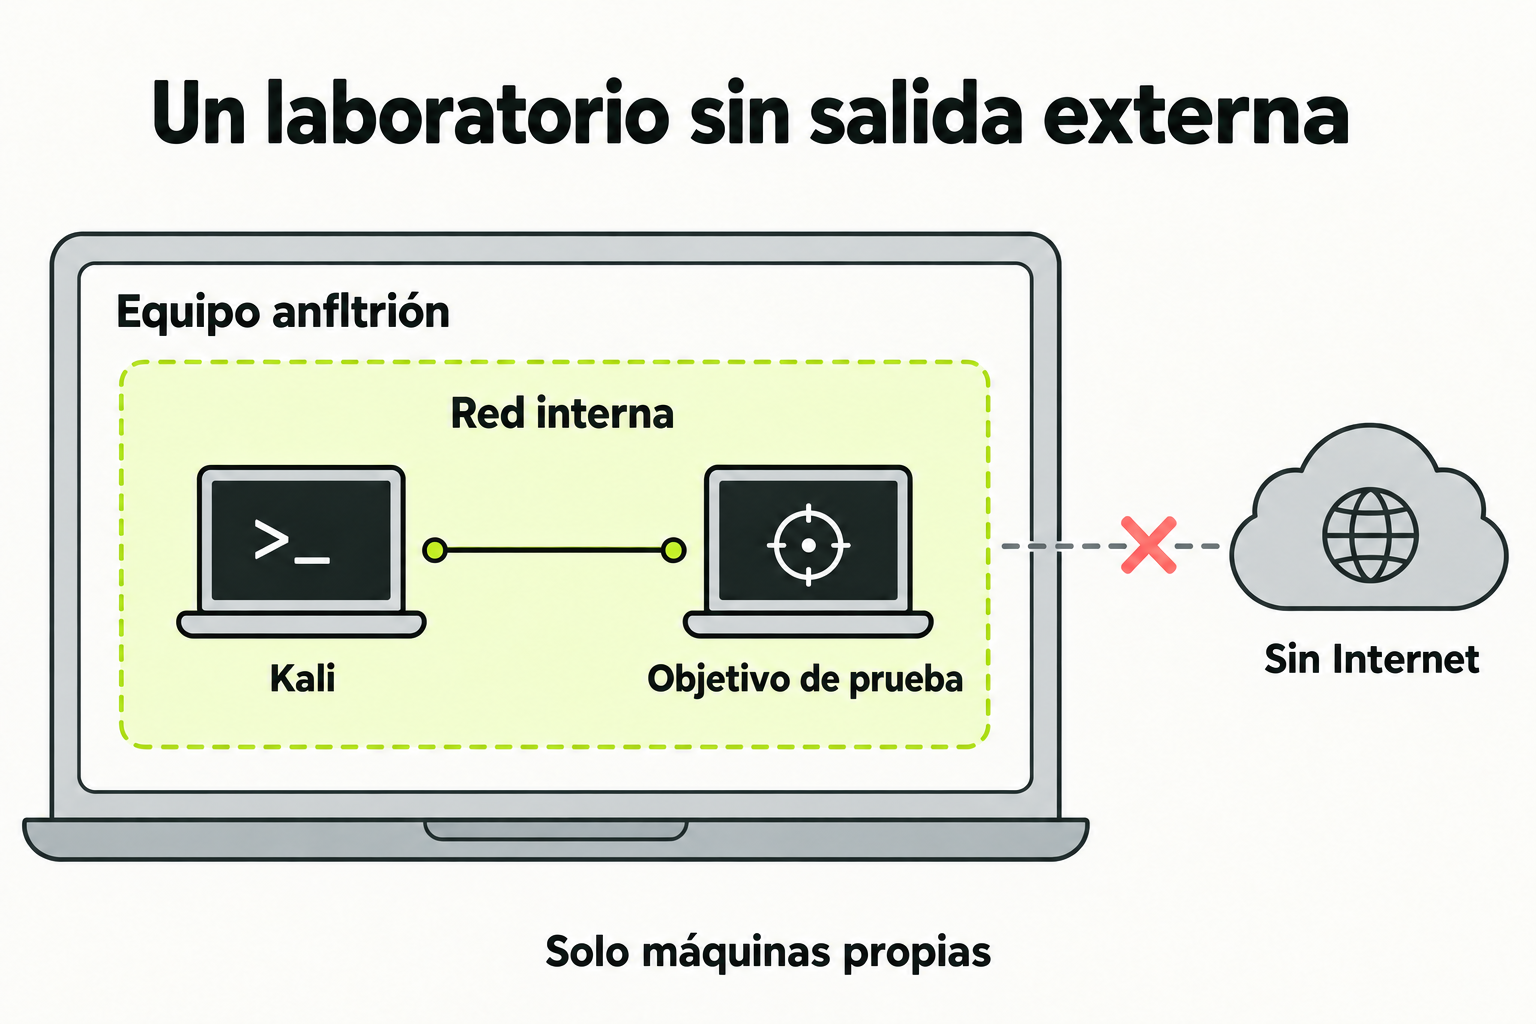
 Mapa de práctica
Las VM del laboratorio comparten una red interna sin salida externa. El anfitrión es el contenedor del escenario, no otro nodo de esa red. Verifica adaptadores y rutas; un segundo adaptador NAT o puente puede romper el aislamiento.
Ver la infografía en tamaño completo ↗Concepto clave
Un entorno de pruebas es un espacio controlado donde puedes realizar actividades de pentesting sin afectar sistemas reales. Imagina que es como un laboratorio de química: tienes todos los elementos para experimentar, pero dentro de un espacio seguro donde un error no causa daños reales. En ciberseguridad, esto es fundamental porque te permite practicar técnicas, probar herramientas y entender vulnerabilidades sin violar leyes o causar perjuicios.
Existen dos tipos principales de entornos: entornos aislados (máquinas virtuales desconectadas de internet) y entornos simulados (redes locales con servicios vulnerables diseñados para practicar). Para un principiante, comenzar con un entorno aislado es la opción más segura y ética, ya que elimina cualquier riesgo de afectar sistemas externos. Este enfoque te permite concentrarte en el aprendizaje sin preocupaciones legales.
Cómo funciona en la práctica
Configurar un entorno de pruebas implica tres pasos principales: 1) Instalar software de virtualización, 2) Descargar y configurar máquinas virtuales vulnerables, y 3) Aislar la red para evitar fugas. A continuación, un ejemplo paso a paso usando herramientas gratuitas:
- Descarga e instala VirtualBox desde su sitio oficial. Es un software de virtualización que te permite ejecutar múltiples sistemas operativos en tu computadora.
- Descarga la imagen de Kali Linux desde kali.org. Kali es una distribución especializada en pentesting que incluye herramientas preinstaladas.
- Descarga una máquina virtual vulnerable como Metasploitable 2 desde SourceForge. Este sistema tiene vulnerabilidades intencionales para practicar.
- En VirtualBox, configura las máquinas virtuales: asigna 2GB de RAM a Kali y 1GB a Metasploitable. Establece la red en modo Host-Only para aislarlas de internet.
- Inicia ambas máquinas y verifica la conectividad usando el comando
pingen Kali hacia la IP de Metasploitable.
Caso de estudio
Considera el escenario de una pequeña empresa que quiere capacitar a su equipo en ciberseguridad. El analista de seguridad configura un entorno de pruebas con los siguientes componentes:
| Componente | Propósito | Configuración |
|---|---|---|
| Kali Linux | Máquina de ataque | VirtualBox, 2GB RAM, red Host-Only |
| Metasploitable 2 | Máquina objetivo vulnerable | VirtualBox, 1GB RAM, red Host-Only |
| Windows 10 vulnerable | Simulación de estación de trabajo | Máquina virtual con configuraciones débiles |
El equipo usa este entorno para practicar escaneos de puertos con Nmap, identificando servicios abiertos en Metasploitable sin riesgo real. En una sesión, descubren el puerto 21 (FTP) abierto con credenciales débiles, lo que les permite entender cómo un atacante podría explotar esto.
Un entorno bien configurado reduce el tiempo de aprendizaje en un 40%, según estudios de capacitación en ciberseguridad.
Errores comunes
- Conectar el entorno a internet: Esto puede exponer sistemas vulnerables a atacantes reales o causar fugas de tráfico. Siempre usa redes aisladas como Host-Only en VirtualBox.
- Usar contraseñas débiles en máquinas virtuales: Aunque sea un entorno de pruebas, practicar con buenas prácticas de seguridad te prepara mejor. Evita contraseñas como "admin123".
- No documentar la configuración: Sin notas claras, puedes olvidar cómo replicar el entorno. Mantén un archivo con IPs, credenciales y pasos de instalación.
- Ignorar las actualizaciones de software: Las herramientas como Kali requieren actualizaciones para funcionar correctamente. Ejecuta
sudo apt updateregularmente. - Confundir entornos de pruebas con producción: Nunca uses datos reales o sistemas críticos en prácticas. Esto puede llevar a pérdidas de información o violaciones éticas.
Checklist de dominio
- He instalado y configurado VirtualBox en mi sistema operativo principal.
- Tengo Kali Linux ejecutándose en una máquina virtual con red aislada (Host-Only).
- He descargado y desplegado al menos una máquina virtual vulnerable, como Metasploitable 2.
- Puedo hacer ping entre las máquinas virtuales para verificar la conectividad de red.
- He documentado las IPs, credenciales y configuraciones en un archivo de texto.
- Comprendo la diferencia entre un entorno de pruebas y uno de producción.
- Sé cómo actualizar Kali Linux usando la terminal.
Configura tu primer laboratorio de pentesting
Sigue estos pasos para crear un entorno de pruebas funcional:
- Descarga e instala VirtualBox desde virtualbox.org. Acepta la configuración predeterminada durante la instalación.
- Descarga la imagen ISO de Kali Linux (versión 64-bit) desde kali.org/get-kali. Elige la opción "Installer" para VirtualBox.
- En VirtualBox, haz clic en "Nueva" para crear una máquina virtual. Nómbrala "Kali-Pentest", selecciona Linux como tipo y Debian (64-bit) como versión. Asigna 2048 MB de RAM y crea un disco duro virtual de 20 GB.
- En la configuración de red de la máquina virtual, cambia el adaptador a "Red solo-anfitrión". Esto aislará la máquina de internet.
- Inicia la máquina virtual y selecciona la ISO de Kali para instalar el sistema. Sigue el asistente de instalación, configurando un usuario y contraseña (ejemplo: usuario "pentester", contraseña "Seguro123").
- Una vez instalado, inicia sesión en Kali y abre la terminal. Ejecuta
ip addr showpara ver la IP asignada (debería estar en el rango 192.168.56.x). Anota esta IP. - Descarga Metasploitable 2 desde SourceForge (busca "Metasploitable 2"). Descomprime el archivo e impórtalo en VirtualBox usando "Archivo > Importar servicio virtualizado". Configura su red también como "Red solo-anfitrión".
- Inicia Metasploitable y anota su IP (usualmente 192.168.56.101). Desde Kali, ejecuta
ping 192.168.56.101para verificar la conectividad. Deberías ver respuestas exitosas.
Al finalizar, tendrás un entorno listo para practicar pentesting básico.
Pistas
- Si no ves la opción "Red solo-anfitrión" en VirtualBox, ve a Archivo > Preferencias > Red y crea una nueva red de tipo Host-Only.
- Para acelerar la descarga de Kali, usa un gestor de descargas o verifica mirrors alternativos en el sitio web.
- Si el ping falla, revisa que ambas máquinas estén en la misma red Host-Only en VirtualBox.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.