

Lección 2 de 20 · Lectura y práctica
Configura Redes Aisladas para Pruebas Seguras
Concepto claveUna red aislada es un entorno de red separado del internet público y de tus redes productivas, diseñado específicamente para realizar pruebas de seguridad sin riesgos legales o técnicos. Imagina que es como un.
Del concepto a la práctica
Taller de esta lección
El aislamiento se comprueba observando interfaces y rutas, no suponiendo que una etiqueta de VirtualBox basta. Para el laboratorio se usarán dos máquinas en una red interna llamada PentestLab, sin adaptador puente ni salida pública. La evidencia debe demostrar tanto la conectividad entre laboratorios como la ausencia de una ruta accidental hacia la red doméstica.
Ejemplo resuelto
Si Kali tiene 10.10.10.10 y la máquina objetivo 10.10.10.20, ip route debería mostrar la red 10.10.10.0/24 y ninguna ruta por defecto. Un ping -c 2 10.10.10.20 confirma comunicación dentro del laboratorio; no prueba que el aislamiento sea completo.
Las direcciones privadas10.10.10.x no son intrínsecamente ficticias: pertenecen exclusivamente a las VM que creaste en esta red aislada. Comprueba interfaces de todas las máquinas, no solo Kali; un segundo adaptador NAT/puente en la objetivo puede dar salida. Red interna difiere de host-only, que puede conectar con el anfitrión. Ausencia de default route es evidencia útil, no una prueba universal contra rutas específicas o forwarding del host.
Pruébalo
Configura ambas VM en la misma red interna.
Ejecuta
ip addreip routeen Kali y anota las líneas relevantes.Comprueba el ping entre las dos direcciones ficticias.
Apaga la interfaz y verifica que desaparece la conectividad.
Error frecuente: usar «Adaptador puente» para facilitar la configuración. Corrección: cambia a red interna y repite la comprobación.
Comprueba tu resultado
Ejercicio: entrega una tabla con interfaz, dirección, ruta y resultado esperado; cada fila debe corresponder con la salida observada.
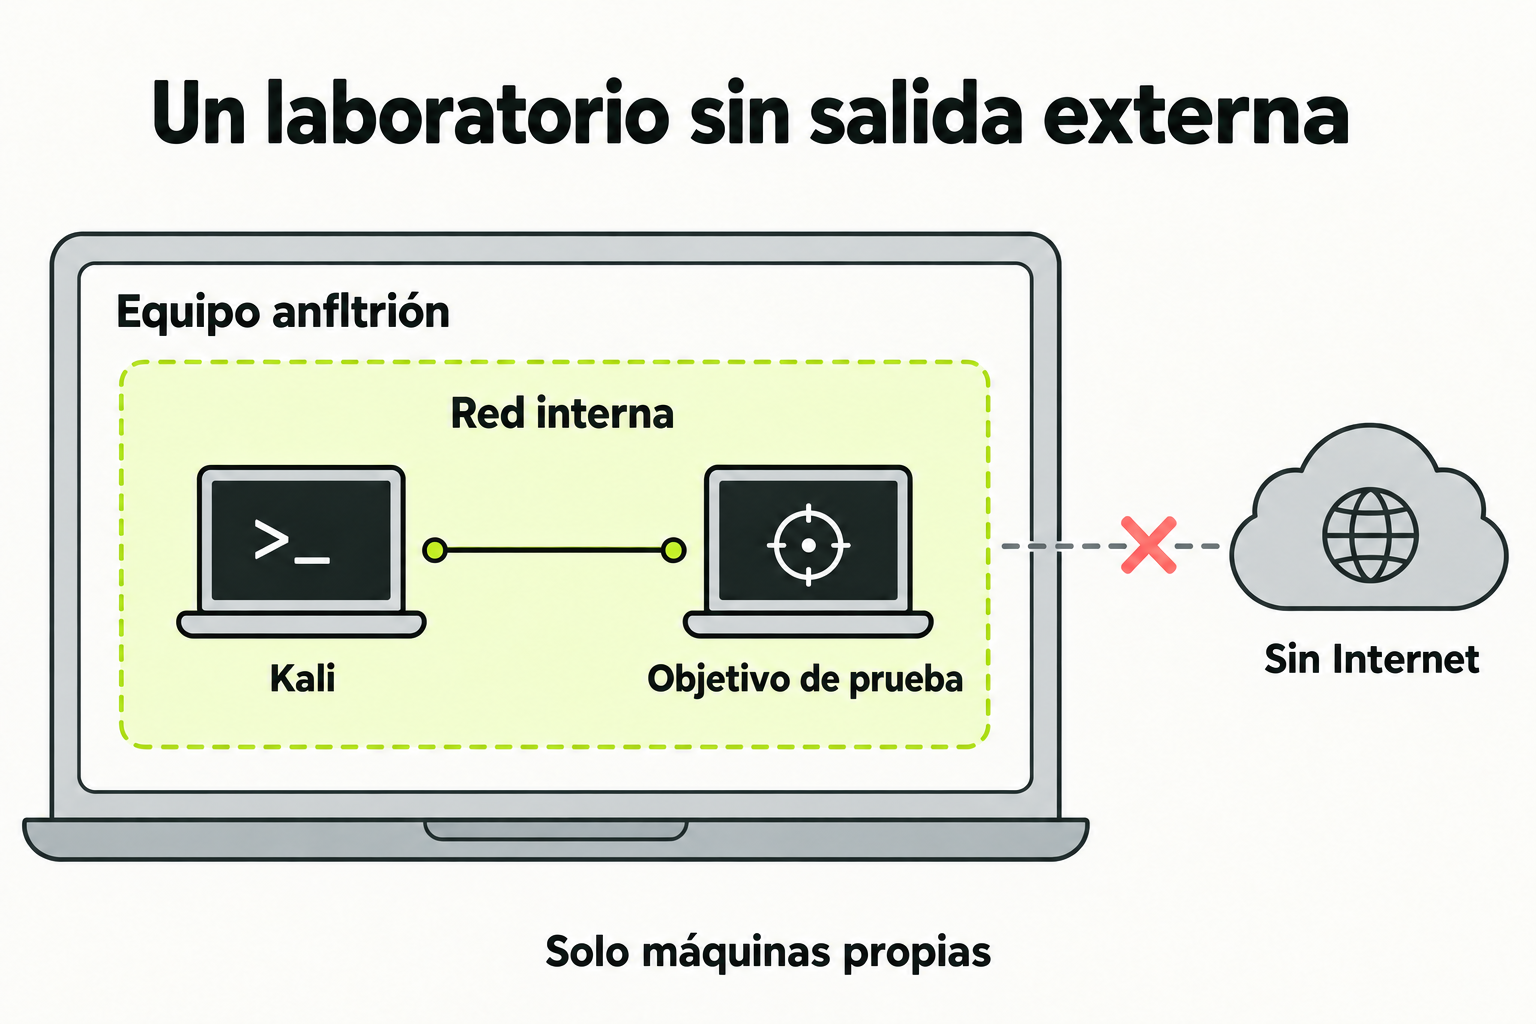
 Mapa de práctica
Las VM del laboratorio comparten una red interna sin salida externa. El anfitrión es el contenedor del escenario, no otro nodo de esa red. Verifica adaptadores y rutas; un segundo adaptador NAT o puente puede romper el aislamiento.
Ver la infografía en tamaño completo ↗Concepto clave
Una red aislada es un entorno de red separado del internet público y de tus redes productivas, diseñado específicamente para realizar pruebas de seguridad sin riesgos legales o técnicos. Imagina que es como un laboratorio de química: tienes todos los reactivos y equipos para experimentar, pero si algo sale mal, el fuego no se extiende al resto del edificio.
En el contexto del pentesting, estas redes te permiten practicar técnicas de ataque y defensa contra máquinas virtuales o dispositivos controlados, sin violar leyes como la de ciberdelincuencia. Es el equivalente ético a un campo de tiro: puedes disparar a blancos específicos sin dañar a nadie.
Cómo funciona en la práctica
Para configurar una red aislada en Kali Linux, seguimos estos pasos:
- Instala VirtualBox o VMware en tu computadora principal.
- Crea una máquina virtual con Kali Linux y otra con un sistema vulnerable como Metasploitable.
- Configura ambas máquinas en modo red interna en el hipervisor, usando un nombre de red común como "PentestLab".
- Verifica la conectividad con comandos como
pingyip addr show.
Ejemplo de configuración en VirtualBox:
| Máquina | Tipo de Red | Nombre de Red |
|---|---|---|
| Kali Linux | Red Interna | PentestLab |
| Metasploitable | Red Interna | PentestLab |
Caso de estudio
Un analista junior en una empresa de ciberseguridad necesita probar un escaneo de puertos sin afectar sistemas reales. Configura una red aislada con:
- Kali Linux (IP: 192.168.56.10)
- Metasploitable 2 (IP: 192.168.56.20)
- Windows 7 vulnerable (IP: 192.168.56.30)
Usa nmap -sV 192.168.56.0/24 para descubrir servicios, identificando que Metasploitable tiene un servidor FTP con credenciales por defecto. Esto permite practicar un ataque de fuerza bruta de forma segura, documentando hallazgos en un informe.
Importante: Siempre obtén permiso por escrito antes de probar en redes que no sean tuyas, incluso en entornos aislados simulados para clientes.
Errores comunes
- Conectar la red aislada a internet por error: Esto puede exponer máquinas vulnerables o causar fugas de datos. Verifica que el adaptador de red esté en modo "Red Interna" y no "NAT".
- Usar IPs reales de producción en las máquinas virtuales: Confunde escaneos y puede generar alertas falsas. Usa rangos reservados como 192.168.56.0/24.
- Olvidar aislar el tráfico de la red física: Si tu computadora principal tiene WiFi activo, podrías filtrar paquetes. Desactiva adaptadores no esenciales durante las pruebas.
- No documentar la configuración: Sin un diagrama de red, es difícil replicar o auditar el entorno. Crea un esquema simple con herramientas como draw.io.
Checklist de dominio
- Puedo explicar qué es una red aislada y por qué es esencial en pentesting ético.
- He configurado al menos dos máquinas virtuales en una red interna usando VirtualBox o VMware.
- Sé verificar la conectividad entre máquinas con comandos como
pingyarp-scan. - Entiendo cómo asignar IPs estáticas o dinámicas en el entorno aislado.
- Puedo identificar y corregir errores comunes de configuración de red.
- He creado un diagrama básico de mi red aislada con IPs y roles.
- Sé aplicar esta configuración a un escenario real, como preparar un laboratorio para un curso o prueba interna.
Configura tu primera red aislada de pentesting
Sigue estos pasos para crear un entorno seguro donde practicar escaneos básicos:
- Descarga e instala VirtualBox desde su sitio oficial si no lo tienes.
- Descarga la imagen de Kali Linux (versión VirtualBox) y Metasploitable 2 desde fuentes oficiales.
- Importa Kali Linux en VirtualBox y crea una nueva máquina virtual para Metasploitable 2 usando la imagen descargada.
- En la configuración de red de ambas máquinas, selecciona "Red Interna" y asigna el nombre "LabPentest".
- Inicia ambas máquinas, en Kali abre una terminal y ejecuta
ip addr showpara ver tu IP. Anótala. - En Metasploitable, usa el comando
ifconfigpara ver su IP y anótala. - Desde Kali, haz ping a la IP de Metasploitable con
ping -c 4 [IP_Metasploitable]. Deberías ver respuestas exitosas. - Ejecuta un escaneo básico con
nmap -sV [IP_Metasploitable]y documenta los puertos abiertos en un archivo de texto.
Pistas
- Si no ves las IPs, verifica que ambas máquinas estén en la misma red interna en VirtualBox.
- Usa el comando
arp-scan --localneten Kali para descubrir dispositivos en la red si no conoces la IP de Metasploitable. - Asegúrate de que las máquinas no tengan firewalls bloqueando el ping; en Metasploitable, por defecto debería funcionar.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.