

Terraform en AWS: Infraestructura como Código para DevOps
Curso práctico para implementar infraestructura cloud reproducible en AWS usando Terraform. Aprenderás a diseñar, desplegar y gestionar recursos AWS mediante código, automatizando procesos y asegurando consistencia en entornos de producción. Es un curso en español con 4 módulos y 20 lecciones. Puedes revisar el temario completo antes de elegir entre la compra individual y la matrícula al catálogo.
Responsable de formación: Gerardo Salazar, product builder e ingeniero de software.
Toda la escuela: US$100 en un solo pago, sin suscripción ni renovaciones. Incluye los 131 cursos y los futuros. También seis cuotas mensuales de US$20 (US$120 en total) o compra individual. Elige la opción que te venga mejor.
Aprende con un caso concreto
Lo que vas a poner en práctica
- Describir y ejecutar el ciclo de trabajo de Terraform distinguiendo código, plan, estado y recursos reales.
- Diseñar una red AWS segmentada y relacionar EC2, grupos de seguridad, S3, RDS, módulos y salidas mediante referencias claras.
- Configurar variables, estado remoto y un flujo CI/CD con validación, planificación, revisión y aplicación controlada.
- Evaluar una arquitectura Multi-AZ con balanceo, escalado y alarmas usando criterios verificables de seguridad, disponibilidad y operación.
Este curso sigue el caso de una pequeña plataforma de reservas que necesita crear su infraestructura en AWS de forma repetible, revisar cambios antes de aplicarlos y soportar picos de demanda sin perder control del estado. El escenario sirve para tomar decisiones técnicas concretas: qué red debe ser pública, qué componentes deben permanecer privados, qué valores conviene parametrizar y qué evidencias permiten afirmar que un despliegue es correcto.
En el primer módulo construirás el vocabulario y el flujo de trabajo de Terraform. Configurarás una identidad de AWS para un laboratorio autorizado, reconocerás el papel del proveedor y separarás inicialización, planificación y aplicación. Después organizarás archivos HCL y crearás una VPC con direccionamiento explícito. La decisión importante no es memorizar comandos, sino distinguir el estado deseado del procedimiento manual y comprobar que cada referencia entre recursos sea comprensible.
El segundo módulo amplía la red con servidores, reglas de tráfico, almacenamiento y base de datos. Trabajarás con grupos de seguridad de mínimo privilegio, un bucket S3 con protección adecuada y una instancia RDS cuya contraseña no se incrusta en el código. Luego encapsularás recursos relacionados en módulos. La práctica del entorno web te obligará a revisar dependencias: una instancia necesita una red válida, la base de datos debe quedar fuera del acceso público y el almacenamiento tiene un propósito diferente al de un motor relacional.
El tercer módulo trata la variabilidad y la colaboración. Convertirás valores repetidos en variables, expondrás únicamente salidas útiles y estudiarás cómo S3 conserva el estado y su bloqueo optativo coordina operaciones, revisando el mecanismo histórico de DynamoDB. Después diseñarás un flujo de integración continua que valide formato, ejecute una planificación y requiera una decisión explícita antes de aplicar cambios. El objetivo es que puedas explicar qué protege cada etapa y qué evidencia debe conservarse en una revisión.
El cuarto módulo integra disponibilidad, escalado y observabilidad. Diseñarás una distribución Multi-AZ con subredes públicas y privadas, conectarás un balanceador con un grupo de destino y usarás un Auto Scaling Group para mantener capacidad dentro de límites definidos. CloudWatch aportará métricas y alarmas, pero aprenderás a escoger umbrales con una unidad y una ventana temporal claras, en lugar de reaccionar ante cualquier valor aislado.
El proyecto final consiste en una arquitectura de laboratorio para la plataforma de reservas. Debe incluir red segmentada en dos zonas, acceso web mediante balanceador, instancias gestionadas por escalado automático, almacenamiento de objetos, base de datos privada, estado remoto y controles de monitoreo. No se evalúa el tamaño de la cuenta ni la cantidad de recursos, sino la coherencia entre el código, el plan y la explicación de riesgos. Usa parámetros pequeños, estima costes y revisa una limpieza autorizada de recursos/datos; las comprobaciones sin cuenta mantienen la ejecución pendiente.
Comprobarás el aprendizaje mediante planes revisados, salidas de Terraform, tablas de direccionamiento, relaciones entre recursos y una matriz de criterios. Cada ejercicio tiene un resultado verificable: una referencia correcta, una suma de CIDR, una salida esperada, una regla de acceso o una alarma calculada. Antes de aplicar, revisa región, etiquetas, permisos, costos y datos sensibles. La evaluación final combina decisiones de arquitectura con diagnóstico de errores: tendrás que justificar por qué una solución es segura, reproducible y operable, y señalar qué afirmaciones todavía requieren observación en AWS.
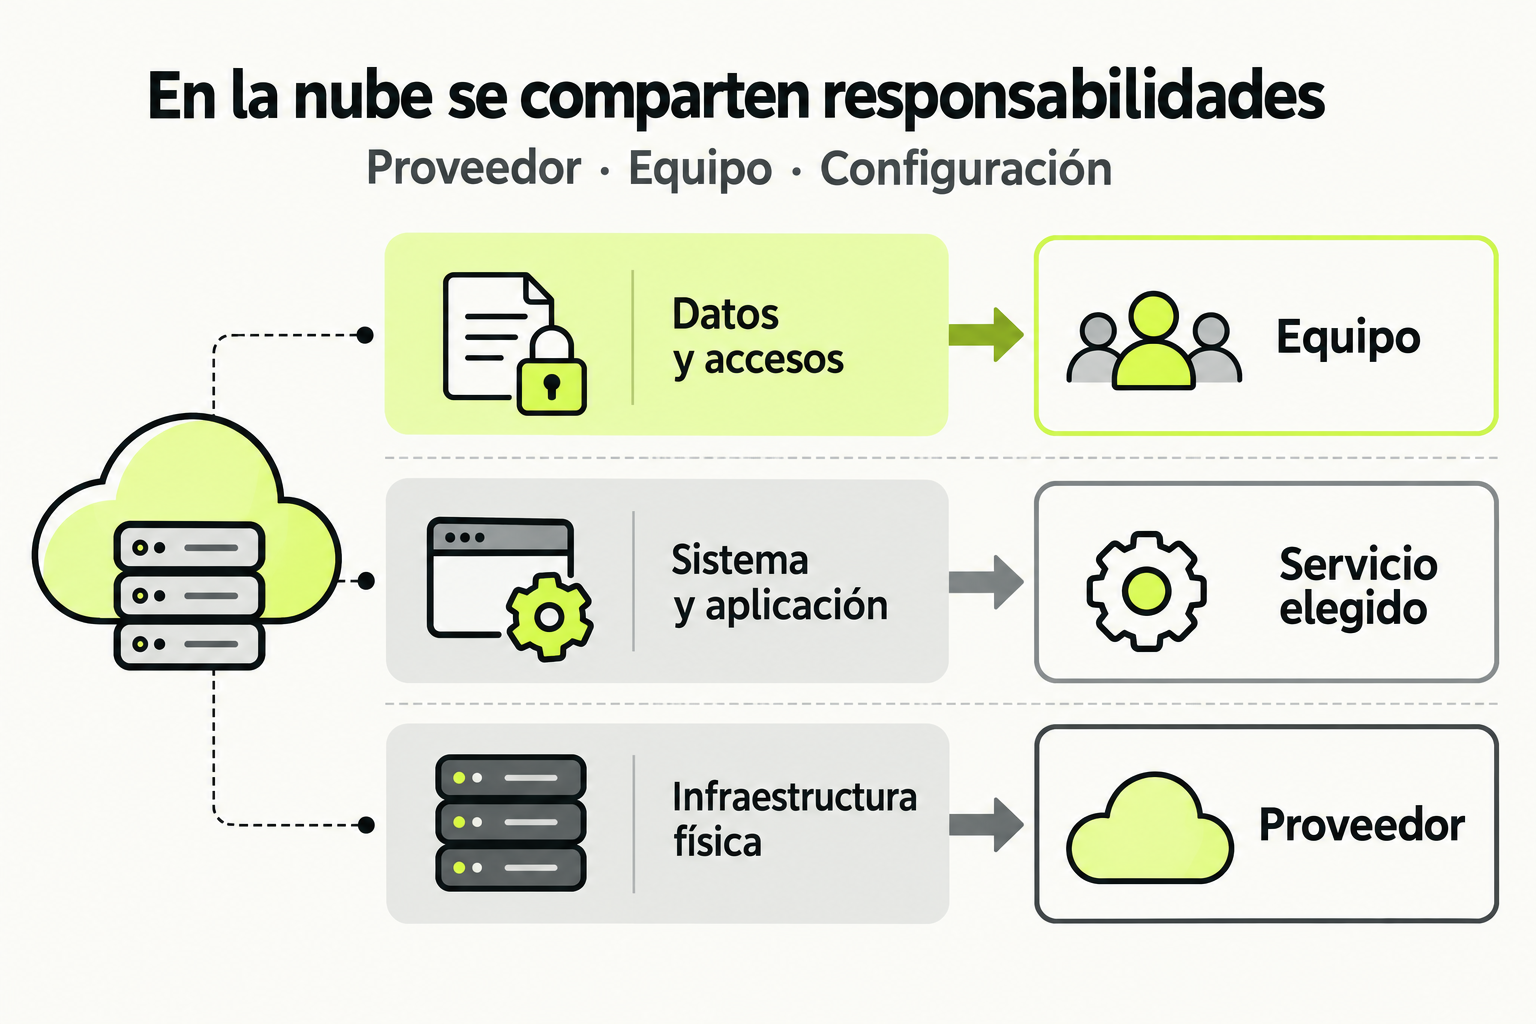
 Mapa de práctica
El proveedor opera la infraestructura física y el equipo administra sus datos y accesos. La responsabilidad del sistema y la aplicación cambia según el servicio elegido. Revisa la configuración y el contrato del servicio antes de asumir que una capa está cubierta.
Ver la infografía en tamaño completo ↗Proyecto final
Plataforma de reservas AWS reproducible y observable
Diseña y documenta una infraestructura de laboratorio para una plataforma de reservas. El código debe separar red pública y privada en dos zonas de disponibilidad, colocar el acceso web detrás de un balanceador, gestionar capacidad con un Auto Scaling Group, mantener RDS privado, proteger S3, usar estado remoto y definir al menos una alarma de operación. Trabaja con parámetros pequeños, revisa el plan antes de aplicar y elimina los recursos al finalizar. En una entrega sin cuenta AWS, proporciona código y fixtures estáticos con operación pendiente. Verifica S3 use_lockfile en versión compatible, secretos fuera de arguments normales cuando exista mecanismo apropiado, rangos /24 con251IPasignables en el caso ordinario y alarmas2de2 con datos completos. Una limpieza necesita observar recursos retenidos, sin garantizar coste residual cero.
Qué entregar
- Repositorio Terraform organizado por configuración raíz y módulos, con variables, outputs y etiquetas consistentes.
- Diagrama o tabla de recursos que muestre zonas, subredes, rutas, grupos de seguridad y dependencias.
- Salida de terraform plan revisada, evidencia de outputs y una nota de destrucción o limpieza del laboratorio.
- Matriz de verificación con controles de seguridad, estado remoto, disponibilidad, escalado y monitoreo.
Cómo comprobarlo
- La configuración es reproducible y no contiene credenciales ni contraseñas incrustadas.
- Las subredes, referencias y reglas de tráfico corresponden al diseño descrito y respetan mínimo privilegio.
- El estado compartido tiene bloqueo y el flujo de cambios incluye validación, plan y aprobación antes de aplicar.
- Los umbrales de escalado y monitoreo incluyen unidad, periodo, condición y resultado esperado.
- La documentación distingue hechos observados, decisiones de diseño y aspectos que aún deben comprobarse en AWS.
Temario completo
20 lecciones
Vista previa del programa. Las clases se desbloquean al comprar el curso o con la matrícula.
Fundamentos de Terraform y Configuración Inicial en AWS
- Instalación y Configuración de Terraform con AWS CLI
- Estructura de Archivos Terraform y Sintaxis HCL
- Crear tu Primer Recurso AWS: Una VPC Básica
- Ejercicio Práctico: Desplegar una VPC con Subredes en AWS
- Quiz: Conceptos Básicos de Terraform y AWS
Gestión de Recursos AWS y Uso de Módulos
- Desplegar Instancias EC2 y Grupos de Seguridad
- Configurar Almacenamiento con S3 y Bases de Datos RDS
- Crear y Usar Módulos de Terraform para Reutilización
- Ejercicio Práctico: Construir un Entorno Web con EC2, S3 y RDS
- Quiz: Recursos AWS y Módulos en Terraform
Automatización y Gestión de Estado con Terraform
- Uso de Variables y Outputs para Configuraciones Dinámicas
- Gestión de Estado con Backends Remotos (S3 y DynamoDB)
- Automatización con Terraform Cloud y CI/CD
- Ejercicio Práctico: Configurar un Pipeline CI/CD para Terraform
- Quiz: Automatización y Estado en Terraform
Proyecto Integrador: Infraestructura Escalable en AWS
- Diseñar una Arquitectura Multi-AZ con Alta Disponibilidad
- Implementar Balanceo de Carga y Auto Scaling Groups
- Integrar Monitoreo con CloudWatch y Alertas
- Proyecto Práctico: Desplegar una Aplicación Web Escalable en AWS
- Quiz: Evaluación Final del Proyecto Integrador
Por qué Cursalo
APLICA
Aprende haciendo
Cada lección convierte una explicación concreta en una tarea útil que puedes repetir.
TU RITMO
Avanza sin presión
Tu progreso queda guardado para continuar exactamente desde donde lo dejaste.
APOYO
Todo en un mismo lugar
Lecciones, prompts, materiales y tutor con IA reunidos para ayudarte mientras practicas.
Lecturas del programa
Explora estas lecciones públicas y vuelve al curso para consultar las opciones de acceso y guardar tu progreso.
Preguntas frecuentes
¿Cómo accedo al curso Terraform en AWS: Infraestructura como Código para DevOps?
Puedes adquirir el curso Terraform en AWS: Infraestructura como Código para DevOps con una compra única y conservar el acceso a ese curso, o acceder al catálogo con una membresía mensual, anual o de por vida, según las condiciones de cada plan. Consulta las condiciones y los precios actualizados en /precios.
¿Qué incluye Terraform en AWS: Infraestructura como Código para DevOps?
Es un curso completo en español con 4 módulos y 20 lecciones. El temario público muestra cada lección; los materiales adicionales se identifican dentro del curso cuando están disponibles.
¿Necesito conocimientos previos para hacer Terraform en AWS: Infraestructura como Código para DevOps?
Revisa el temario público para comprobar el punto de partida y la progresión de Terraform en AWS: Infraestructura como Código para DevOps. Puedes avanzar a tu ritmo desde el panel y volver a la última lección visitada.
¿El curso Terraform en AWS: Infraestructura como Código para DevOps entrega certificado?
Las rutas certificables permiten emitir un certificado de finalización cuando completas sus requisitos y tienes el acceso correspondiente. Cada certificado emitido cuenta con una página pública de verificación.
¿En qué idioma está y para qué países sirve?
Está en español y se estudia online. Puedes acceder desde Latinoamérica, España u otro país con conexión a internet; el checkout muestra los importes en USD.
¿Qué formato tiene el curso?
El formato actual es lectura y práctica. Consulta las lecciones y sus recursos; no se ofrece como un curso completo de video.
¿Puedo revisar el programa antes de pagar?
Sí. El temario y esta ficha son públicos. Compara el contenido y los requisitos con tu objetivo antes de elegir una compra individual o un acceso a toda la escuela en /precios.
Reseñas de estudiantes
Reseñas de estudiantes
Otros cursos de IA
Ver todo el catálogo →- Automatización con Make: conecta tus apps sin códigoAprende a crear flujos de trabajo automáticos potentes conectando tus aplicaciones favoritas sin escribir código. Este curso intermedio te guiará desde los patrones de automatización esenciales hasta escenarios avanzados con lógica condicional y manejo de errores.
- Accesibilidad Web (WCAG)Aprende a crear sitios web accesibles para todas las personas. Estándares WCAG 2.2, herramientas de auditoría, HTML semántico, ARIA, contraste de colores y navegación por teclado.
- Arquitectura de Micro-frontends con Module Federation de WebpackEste curso avanzado te guiará en el diseño e implementación de arquitecturas de micro-frontends utilizando Module Federation de Webpack. Aprenderás a desplegar aplicaciones frontend distribuidas entre equipos, optimizando la colaboración y escalabilidad. Cada módulo incluye ejercicios prácticos para construir componentes.
- Automatización de Procesos con PythonAprende a optimizar tu productividad automatizando tareas repetitivas con Python. Domina herramientas para manipular archivos, interactuar con APIs web y programar ejecuciones automáticas que te ahorrarán horas de trabajo.