

Lección 1 de 20 · Lectura y práctica
Instalación y Configuración de Terraform con AWS CLI
Concepto claveLa instalación y configuración de Terraform con AWS CLI es el primer paso para automatizar tu infraestructura en la nube. Imagina que Terraform es como un arquitecto que diseña planos detallados de edificios,.
Del concepto a la práctica
Taller de esta lección
La configuración inicial debe demostrar dos identidades separadas: la herramienta Terraform y la identidad que AWS reconoce. En un laboratorio autorizado, configura un perfil llamado aula y comprueba quién lo usa antes de crear recursos. No guardes claves en el repositorio.
Ejemplo resuelto
La comprobación conceptual es: perfil seleccionado: aula; cuenta: 111122223333; región: eu-west-1. El resultado importante es que cuenta y región coincidan con el laboratorio previsto, no que el texto tenga un formato concreto.
Pruébalo
Selecciona el perfil de laboratorio mediante la configuración local de AWS CLI.
Ejecuta una consulta de identidad y anota cuenta, usuario o rol y región.
Inicializa un directorio Terraform vacío con el proveedor AWS declarado.
Repite la consulta usando la identidad que empleará Terraform y compara los campos.
Error frecuente: usar credenciales válidas de otra cuenta. Corrección: detenerse antes de aplicar y verificar cuenta, región y permisos con el responsable del laboratorio.
Ejercicio: crea una tabla con dos filas, CLI y Terraform, y tres columnas: cuenta, identidad y región.
Comprueba tu resultado
las filas coinciden con la cuenta/región previstas; la identidad de un rol asumido se compara con el contrato declarado.
Proveedor, perfil e identidad efectiva
Terraform usa el SDK del proveedor AWS y sus fuentes de autenticación; no necesita que el ejecutable AWS CLI esté instalado para crear recursos. CLI es una herramienta de comprobación aparte. get-caller-identity devuelve Account/Arn/UserId, no la región configurada: registra región por separado. Si el proveedor asume otro rol, su ARN puede diferir deliberadamente del CLI; compara con el contrato de identidad previsto, no exijas identidad textual igual en todos los casos.
Configuración raíz de aula, con cuenta ficticia y perfil que debe existir en un laboratorio autorizado:
terraform {
  required_version = ">= 1.10, < 2.0"
  required_providers {
    aws = {
      source = "hashicorp/aws"
      version = "~> 6.0"
    }
  }
}
provider "aws" {
  region = "eu-west-1"
  profile = "aula"
  allowed_account_ids = ["111122223333"]
}
No hay access keys en HCL. allowed_account_ids impide usar otra cuenta, pero no acredita permisos de mínimo privilegio. Para CI prefiere credenciales temporales/rol y su configuración adecuada; no copies el perfil local a un ejecutor sin definirlo. Conserva .terraform.lock.hcl y revisa actualizaciones del proveedor. La inicialización descarga componentes y puede contactar un backend; plan consulta AWS aunque no aplique cambios. Estas comprobaciones aquí son de lectura del ejemplo, sin conectarse a una cuenta. Proveedor AWS.
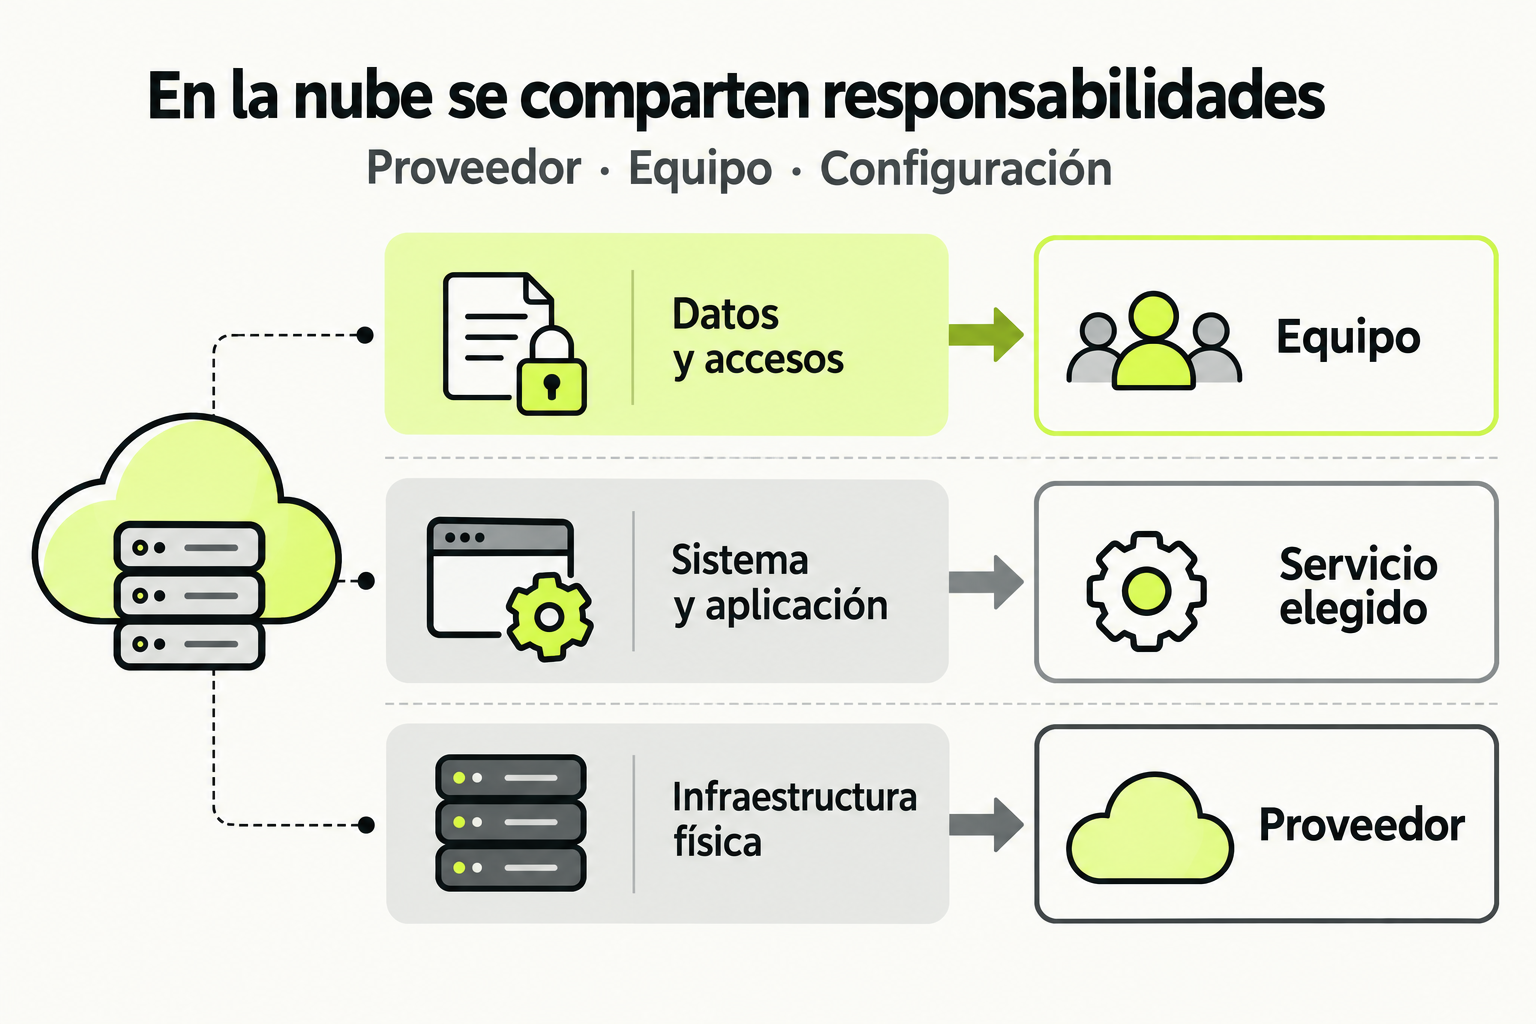
 Mapa de práctica
El proveedor opera la infraestructura física y el equipo administra sus datos y accesos. La responsabilidad del sistema y la aplicación cambia según el servicio elegido. Revisa la configuración y el contrato del servicio antes de asumir que una capa está cubierta.
Ver la infografía en tamaño completo ↗Concepto clave
La instalación y configuración de Terraform con AWS CLI es el primer paso para automatizar tu infraestructura en la nube. Imagina que Terraform es como un arquitecto que diseña planos detallados de edificios, mientras que AWS CLI es el equipo de construcción que tiene acceso a los materiales y herramientas. Juntos, te permiten crear, modificar y destruir recursos en AWS de manera repeatable y consistente, evitando errores manuales y ahorrando tiempo.
En un entorno DevOps, esta configuración inicial es crucial porque establece la base para el Infrastructure as Code (IaC). Terraform usa archivos de configuración en HCL (HashiCorp Configuration Language) para describir el estado deseado de tu infraestructura, y AWS CLI proporciona las credenciales necesarias para interactuar con los servicios de AWS. Sin una configuración correcta, es como intentar conducir un coche sin llaves: no importa cuán bueno sea el plan, no podrás ejecutarlo.
Cómo funciona en la práctica
Para configurar Terraform con AWS CLI, sigue estos pasos en orden. Primero, instala Terraform descargándolo desde el sitio oficial de HashiCorp y agregándolo a tu PATH. Luego, instala AWS CLI usando el instalador apropiado para tu sistema operativo y configura las credenciales de AWS con aws configure. Esto crea un perfil en ~/.aws/credentials que Terraform usará para autenticarse.
Un ejemplo práctico: supón que necesitas crear una VPC en AWS. Antes de escribir código Terraform, debes asegurarte de que tanto Terraform como AWS CLI estén correctamente instalados y configurados. Verifica la instalación ejecutando terraform version y aws --version en tu terminal. Si ambos comandos devuelven versiones sin errores, estás listo para comenzar a codificar tu infraestructura.
Codigo en accion
Aquí tienes un ejemplo funcional de un archivo Terraform básico que crea un bucket S3 en AWS, asumiendo que ya tienes Terraform y AWS CLI configurados. Crea un archivo llamado main.tf con el siguiente contenido:
provider "aws" {
  region = "us-east-1"
}

resource "aws_s3_bucket" "mi_bucket" {
  bucket = "mi-bucket-unico-2023"
  acl    = "private"

  tags = {
    Name        = "MiBucket"
    Environment = "Dev"
  }
}

output "bucket_name" {
  value = aws_s3_bucket.mi_bucket.bucket
}
Antes de ejecutar, inicializa Terraform con terraform init para descargar el proveedor AWS. Luego, usa terraform plan para ver qué cambios se aplicarán y terraform apply para crear el bucket. Después de ejecutar, verás el nombre del bucket en la salida. Para mejorar esto, podrías refactorizar usando variables:
variable "bucket_name" {
  description = "Nombre del bucket S3"
  type        = string
  default     = "mi-bucket-refactorizado"
}

resource "aws_s3_bucket" "mi_bucket" {
  bucket = var.bucket_name
  acl    = "private"

  tags = {
    Name        = "MiBucket"
    Environment = "Dev"
  }
}
Errores comunes
- Credenciales de AWS no configuradas: Si Terraform no puede autenticarse con AWS, verás errores como "No valid credential sources found". Solución: ejecuta
aws configurey verifica que las credenciales en~/.aws/credentialssean correctas y tengan los permisos necesarios. - Región incorrecta en el proveedor: Especificar una región no disponible o mal escrita puede causar fallos. Solución: usa regiones válidas como "us-east-1" o "eu-west-1" y verifica en la consola de AWS.
- No inicializar Terraform: Saltarse
terraform initresulta en errores como "Provider not installed". Solución: siempre ejecutaterraform initen el directorio de tu proyecto antes de plan o apply. - Conflictos de nombres en recursos: Intentar crear recursos con nombres duplicados (e.g., buckets S3 con el mismo nombre) causa errores. Solución: usa nombres únicos o añade sufijos aleatorios en tu código.
- Olvidar destruir recursos después de pruebas: Dejar recursos ejecutándose puede generar costos innecesarios. Solución: usa
terraform destroypara limpiar recursos cuando ya no los necesites, especialmente en entornos de desarrollo.
Checklist de dominio
- Terraform instalado y accesible desde la terminal (
terraform versionfunciona). - AWS CLI instalado y configurado con credenciales válidas (
aws sts get-caller-identitydevuelve información). - Capaz de crear un archivo Terraform básico que define un proveedor AWS y un recurso simple (e.g., S3 bucket).
- Puedo ejecutar
terraform init,plan, yapplysin errores para desplegar infraestructura. - Entiendo cómo usar variables en Terraform para hacer el código más flexible y reusable.
- Sé cómo solucionar errores comunes de autenticación y configuración revisando logs y documentación.
- Puedo destruir recursos con
terraform destroypara gestionar costos y limpieza.
Configura un entorno Terraform y despliega una instancia EC2 en AWS
Sigue estos pasos para practicar la instalación y configuración de Terraform con AWS CLI, desplegando una instancia EC2 básica:
- Instala Terraform en tu máquina local si aún no lo tienes. Descarga la versión estable desde el sitio de HashiCorp y agrega el binario a tu PATH.
- Instala AWS CLI y configura tus credenciales usando
aws configure. Proporciona tu Access Key ID, Secret Access Key, región (e.g., us-east-1), y formato de salida (e.g., json). - Crea un nuevo directorio para tu proyecto Terraform y dentro, crea un archivo
main.tfcon el siguiente código que define una instancia EC2:provider "aws" { region = "us-east-1" } resource "aws_instance" "web" { ami = "ami-0c55b159cbfafe1f0" # Amazon Linux 2 AMI en us-east-1 instance_type = "t2.micro" tags = { Name = "HelloWorld" } } output "instance_id" { value = aws_instance.web.id } - En la terminal, navega al directorio y ejecuta
terraform initpara inicializar el proyecto. Luego, ejecutaterraform planpara revisar los cambios propuestos. - Si el plan parece correcto, ejecuta
terraform applyy confirma con 'yes' para crear la instancia EC2. Anota el ID de instancia que se muestra en la salida. - Verifica en la consola de AWS que la instancia se ha creado correctamente y está en estado 'running'.
- Finalmente, ejecuta
terraform destroypara eliminar la instancia y evitar costos innecesarios.
Pistas
- Asegúrate de que tu AWS CLI esté configurado con un perfil que tenga permisos para crear instancias EC2.
- Si encuentras errores de región, verifica que el AMI usado sea válido para la región especificada en el proveedor.
- Usa
terraform validatepara chequear la sintaxis de tu archivo antes de ejecutar init o apply.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Práctica acompañada: Una interfaz web de principio a fin
Estado, formularios y una API pequeña. Usa este cuaderno como práctica complementaria de la ruta; el material original de la lección continúa siendo tu referencia.
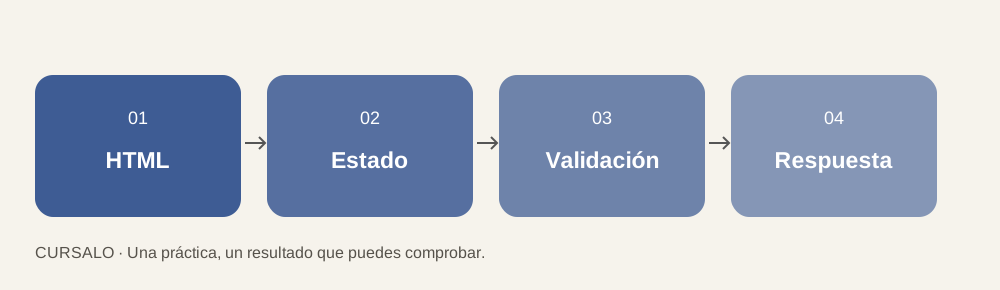
Práctica: cuatro pruebas de comportamiento
Prueba un título normal, solo espacios, 121 caracteres y una falla de red simulada. Registra la respuesta y el estado de la interfaz. Repite usando solo teclado: debes llegar al campo, enviarlo y encontrar el error sin usar el ratón.
Después agrega una segunda tarea y cambia el orden de la lista. Comprueba que cada botón sigue actuando sobre el elemento correcto. Si trabajas con microservicios, dibuja qué servicio posee el dato y qué ocurre si la dependencia no responde. No necesitas una infraestructura distribuida para aprender a definir tiempos de espera y errores comprensibles.
Comprueba tu entrega
Entrega el código, el contrato de API y evidencia de las cuatro pruebas. Indica si los datos se guardan o desaparecen al recargar. Una demostración en memoria debe decirlo para que nadie confunda un prototipo con almacenamiento persistente.
Sigue con Terraform en AWS: Infraestructura como Código para DevOps
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.