

Lección 9 de 21 · Lectura y práctica
Configurar Sesiones Distribuidas con Redis en Aplicaciones Web
Concepto claveLas sesiones distribuidas son un patrén arquitectónico donde la información de sesión de usuario se almacena en un sistema centralizado externo, como Redis, en lugar de en la memoria local del servidor web. Esto.
Del concepto a la práctica
Taller de esta lección
Una sesión distribuida guarda estado asociado a un identificador, no el identificador de autenticación como texto visible en cada servidor. El TTL debe reflejar inactividad: cada solicitud válida puede renovar la sesión, mientras que una sesión expirada exige autenticación de nuevo. No guardes contraseñas ni secretos innecesarios.
Ejemplo resuelto
La clave sesion:s-81 contiene usuario=42, carrito=3 y ultimaRuta=/pago, con TTL 900 segundos. Dos instancias leen la misma clave; una añade carrito=4 y la otra observa el cambio porque consultan el almacén compartido.
No uses s-81 como ID real predecible: es un fixture. Genera un identificador aleatorio seguro, rótalo al autenticar y aplica cookie HttpOnly/Secure/SameSite según el flujo. HSET carrito4 no renueva TTL automáticamente: ejecuta la renovación de forma coherente, por ejemplo MULTI/HSET/EXPIRE/EXEC con política de sesión existente. No recrees una sesión expirada sin autenticación por un touch. Lectura-modificación-escritura de carrito entre instancias puede perder updates; utiliza operación atómica/optimistic locking.
Pruébalo
Crea una sesión ficticia con identificador aleatorio.
Guarda tres campos y TTL 60.
Léela desde dos procesos locales simulados.
Actualiza un campo y verifica el TTL renovado.
Comprueba tu resultado
Error frecuente: guardar la sesión solo en memoria del proceso web. Corrige usando Redis como almacén común y evitando datos sensibles. Resultado esperado: ambos procesos leen usuario=42, la actualización del carrito es visible para los dos y la sesión desaparece después del TTL si no se renueva.
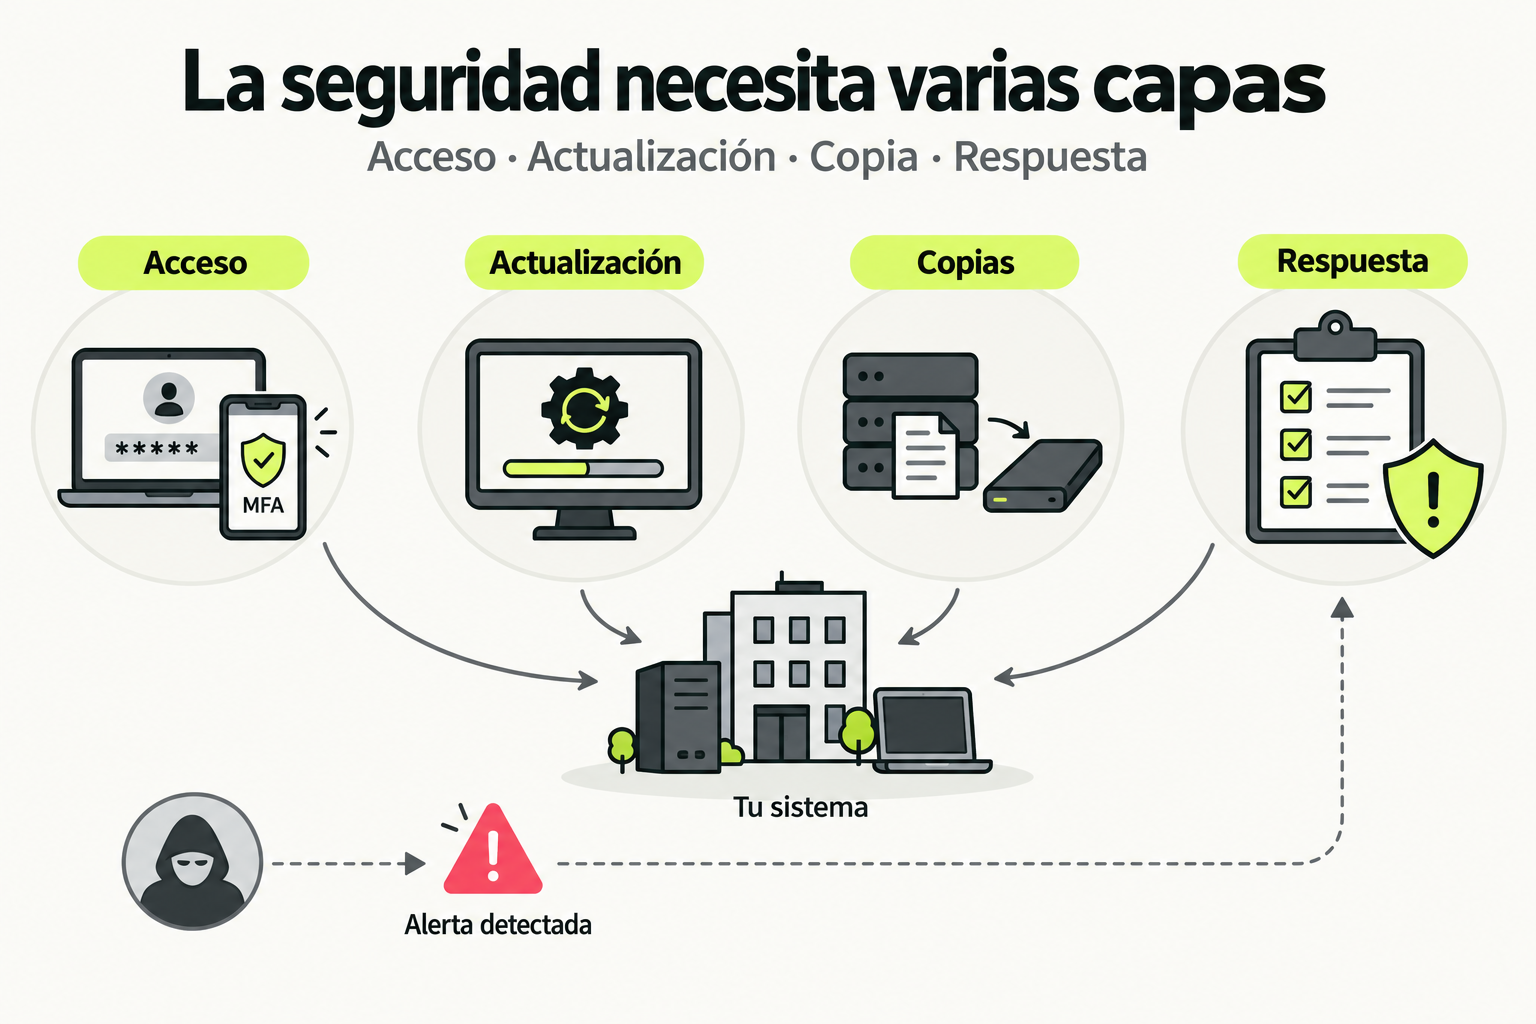
 Mapa de práctica
El control de acceso, las actualizaciones y las copias de seguridad cubren riesgos distintos. Una alerta necesita un procedimiento de respuesta para contener y recuperar el servicio. Varias capas reducen la exposición, pero ninguna garantiza seguridad absoluta.
Ver la infografía en tamaño completo ↗Concepto clave
Las sesiones distribuidas son un patrén arquitectónico donde la información de sesión de usuario se almacena en un sistema centralizado externo, como Redis, en lugar de en la memoria local del servidor web. Esto permite que múltiples instancias de aplicación compartan el estado de sesión, facilitando la escalabilidad horizontal y la alta disponibilidad.
Imagina un restaurante con varios meseros: si cada mesero guarda las órdenes en su propia libreta, cuando un cliente pide más comida a otro mesero, este no sabe qué ya ordenó. Con sesiones distribuidas, todos los meseros consultan y actualizan la misma libreta central (Redis), manteniendo coherencia sin importar quién atienda al cliente.
Cómo funciona en la práctica
Para implementar sesiones distribuidas con Redis, sigue estos pasos:
- Configura Redis como almacén de sesiones en tu framework backend (ej: Express.js con connect-redis, Django con django-redis-sessions).
- Define una clave única por sesión, típicamente un ID de sesión generado aleatoriamente.
- Almacena datos de sesión como pares clave-valor en Redis, con un TTL (tiempo de vida) para expiración automática.
- En cada solicitud, el middleware recupera la sesión desde Redis usando el ID, y tras procesar, persiste los cambios.
Ejemplo de configuración en Node.js/Express:
const session = require('express-session');
const RedisStore = require('connect-redis')(session);
const redisClient = require('redis').createClient({ host: 'localhost', port: 6379 });

app.use(session({
  store: new RedisStore({ client: redisClient }),
  secret: 'mi_secreto',
  resave: false,
  saveUninitialized: false,
  cookie: { maxAge: 3600000 } // 1 hora
}));
Caso de estudio
Una plataforma de e-commerce con 10 servidores backend necesita mantener el carrito de compras de usuarios durante su navegación. Sin sesiones distribuidas, si un usuario es redirigido a otro servidor, perdería su carrito. Con Redis:
- Cada sesión almacena: user_id, items_carrito, timestamp_ultima_actividad.
- Redis maneja 1000 sesiones activas con un uso de memoria de ~50MB.
- La latencia de lectura/escritura es <5ms, imperceptible para el usuario.
En pruebas de carga, la plataforma soportó 5000 usuarios concurrentes sin pérdida de datos de sesión, demostrando la escalabilidad del enfoque.
Errores comunes
- No configurar TTL adecuado: Sesiones abandonadas consumen memoria indefinidamente. Solución: Establece TTL acorde al tiempo de inactividad esperado (ej: 30 minutos).
- Almacenar datos excesivos en sesión: Guardar objetos grandes ralentiza Redis y aumenta latencia. Solución: Mantén sesiones livianas; usa cache separada para datos voluminosos.
- Falta de manejo de fallos de Redis: Si Redis cae, las sesiones se pierden. Solución: Implementa replicación y un plan de contingencia (ej: fallback a almacenamiento local temporal).
- Inseguridad en IDs de sesión: IDs predecibles permiten hijacking. Solución: Usa generadores criptográficamente seguros y HTTPS.
Checklist de dominio
- Configuré Redis como store de sesiones en mi framework backend.
- Definí un TTL apropiado para sesiones basado en el caso de uso.
- Validé que los datos de sesión se persisten correctamente entre múltiples instancias de servidor.
- Implementé monitoreo de memoria y latencia de sesiones en Redis.
- Probé el comportamiento ante caídas de Redis con un plan de contingencia.
- Aseguré que los IDs de sesión sean únicos y seguros.
- Documenté la estrategia de sesiones para el equipo de desarrollo.
Implementar Sesiones Distribuidas en una API REST
En este ejercicio, configurarás sesiones distribuidas con Redis en una aplicación web básica. Sigue estos pasos:
- Crea un proyecto Node.js con Express si no tienes uno:
npm init -y && npm install express express-session redis connect-redis. - Inicia un servidor Redis local en el puerto 6379 (usa Docker:
docker run -p 6379:6379 redis). - Configura el middleware de sesión con connect-redis como se muestra en la lección, asegurándote de establecer un TTL de 1800 segundos (30 minutos).
- Crea un endpoint
POST /loginque simule inicio de sesión, almacenando en sesión:user_id(ej: 123) ytimestamp_login. - Crea un endpoint
GET /profileque lea y devuelva los datos de sesión, verificando que persisten entre solicitudes. - Levanta dos instancias de la aplicación en puertos diferentes (ej: 3000 y 3001) y prueba que la sesión se mantenga al alternar entre ellas.
Pistas
- Asegúrate de que el cliente Redis esté correctamente conectado antes de iniciar la app.
- Usa herramientas como redis-cli o RedisInsight para verificar las sesiones almacenadas en Redis.
- Para probar con múltiples instancias, usa un proxy como Nginx o simplemente accede a los puertos directamente desde el navegador.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Redis en Producción: Cache, Sesiones y Colas para Backend Engineers
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.