

Lección 7 de 20 · Lectura y práctica
Realiza Reconocimiento Pasivo con theHarvester
Concepto claveEl reconocimiento pasivo es la primera fase de cualquier prueba de penetracion, donde recopilamos informacion sobre un objetivo sin interactuar directamente con sus sistemas. Imagina que eres un detective.
Del concepto a la práctica
Taller de esta lección
El reconocimiento pasivo debe limitarse a información pública expresamente incluida en el alcance y debe separar hallazgo de inferencia. Para practicar sin consultar organizaciones reales, usa un dominio ficticio documentado en archivos locales. El objetivo es aprender a registrar procedencia, fecha y confianza, no acumular nombres de personas.
Ejemplo resuelto
Crea dominio-lab.test en una nota de laboratorio con tres registros sintéticos: portal.dominio-lab.test, mail.dominio-lab.test y 203.0.113.25. La tabla puede marcar fuente «escenario», fecha de creación y confianza «alta» porque los datos fueron proporcionados por el instructor. No presentes esos datos como resultados de Internet.
En Kali consulta theHarvester -h sin objetivos de red y localiza -d (dominio), -b (fuente) y -l (límite). Esta práctica de tabla no hace que la herramienta consulte archivos locales como si fueran un buscador. Algunos modos añaden DNS, captura o pruebas activas; no los llames pasivos automáticamente. Una fuente pública externa recibe tu consulta y no está incluida en este ejercicio offline.203.0.113.25 es documentación, no un servidor al que conectarte.
Pruébalo
Define el dominio ficticio y la fuente permitida.
Registra cada nombre o dirección con fecha y confianza.
Separa datos observados de hipótesis, como «podría existir correo».
Elimina cualquier identificador personal innecesario.
Error frecuente: probar un dominio real «solo para aprender». Corrección: usa el escenario local o una fuente expresamente autorizada.
Comprueba tu resultado
Ejercicio: entrega una tabla de tres registros con origen, confianza y acción siguiente; el resultado esperado es que ningún registro se describa como verificado si no tiene evidencia del laboratorio.
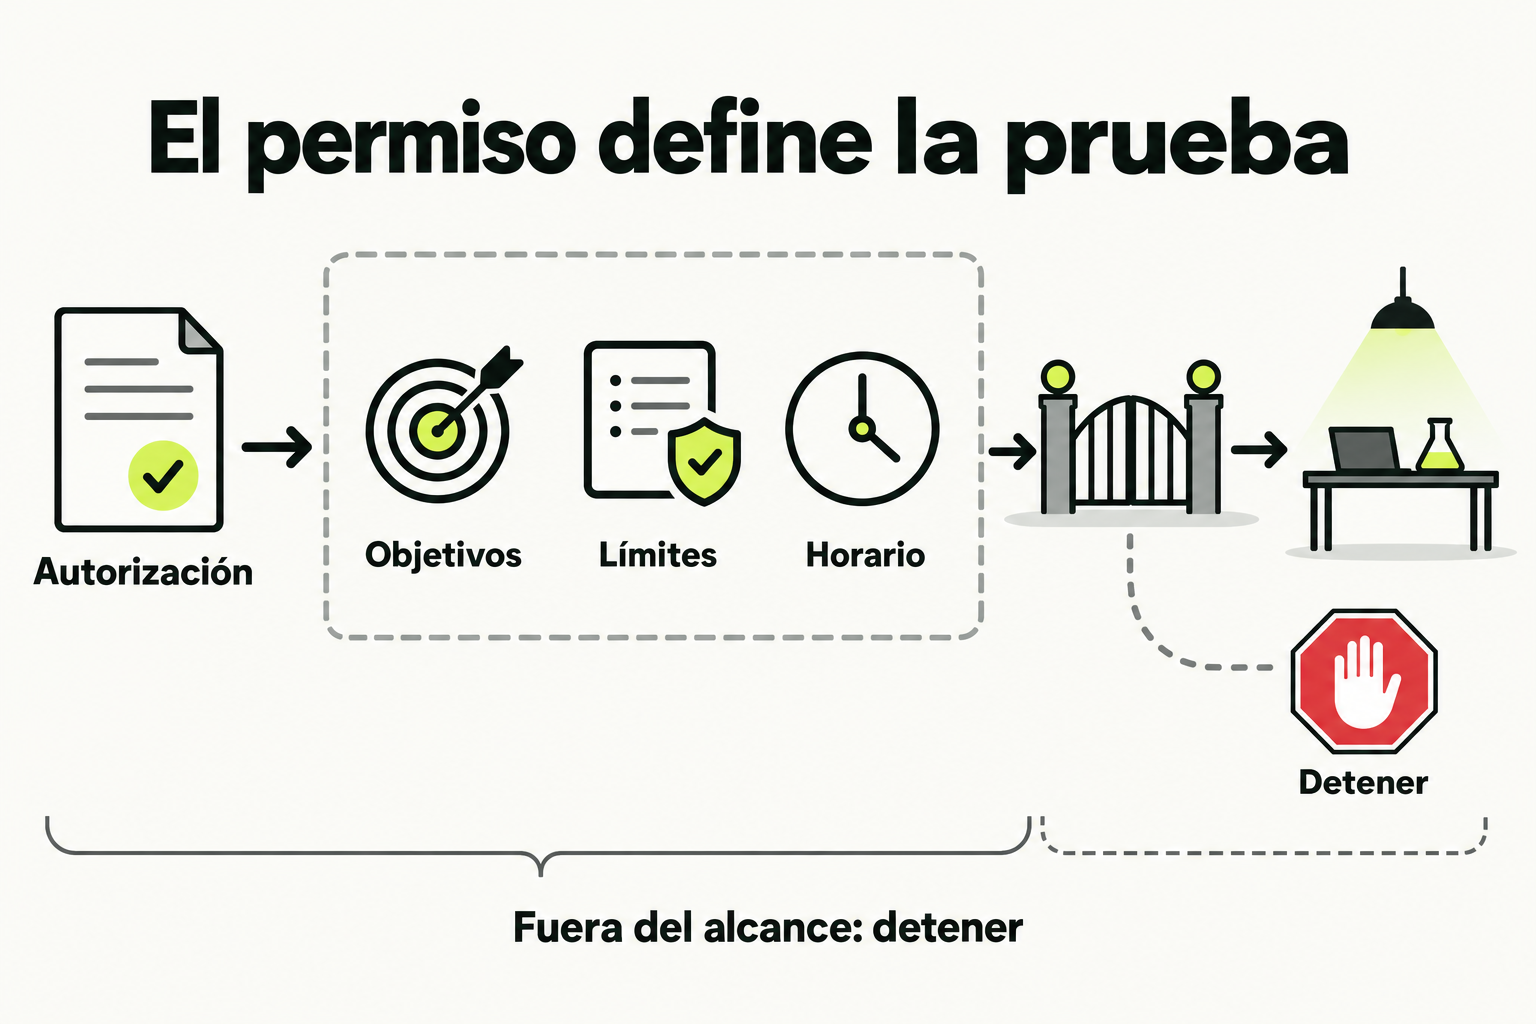
 Mapa de práctica
La autorización debe concretar objetivos, límites y condiciones de parada. Una dirección privada no demuestra que exista permiso para probarla.
Ver la infografía en tamaño completo ↗Concepto clave
El reconocimiento pasivo es la primera fase de cualquier prueba de penetracion, donde recopilamos informacion sobre un objetivo sin interactuar directamente con sus sistemas. Imagina que eres un detective investigando a alguien: en lugar de llamar a su puerta (lo que alertaria al sospechoso), revisas registros publicos, redes sociales y otras fuentes disponibles. TheHarvester es una herramienta que automatiza este proceso para dominios en internet.
Esta herramienta funciona como un rastreador de informacion publica, buscando en motores de busqueda, redes sociales, servidores DNS y otras fuentes abiertas. No enviamos paquetes al objetivo, por lo que no dejamos rastro en sus logs. Es como observar una casa desde la calle: ves el jardin, el tipo de coche en la entrada y quizas algunos nombres en el buzón, pero no tocas la puerta.
Como funciona en la practica
TheHarvester se ejecuta desde la terminal de Kali Linux con parametros que definen que buscar y donde. La sintaxis basica es: theHarvester -d dominio.com -l 100 -b google donde -d especifica el dominio, -l limita los resultados y -b define la fuente (como Google, Bing o LinkedIn).
Paso a paso:
- Abre una terminal en Kali Linux
- Escribe
theHarvester --helppara ver todas las opciones - Para buscar correos electronicos asociados a un dominio:
theHarvester -d empresa.com -b google -l 200 - La herramienta mostrara correos encontrados, subdominios, hosts y direcciones IP
- Puedes redirigir la salida a un archivo:
theHarvester -d empresa.com -b all -l 500 > resultados.txt
Caso de estudio
Una empresa de seguridad contrata a un analista para evaluar su exposicion en internet. El objetivo es el dominio techsecure.com. El analista ejecuta:
theHarvester -d techsecure.com -b google,bing,linkedin -l 300Los resultados revelan:
| Tipo de informacion | Ejemplos encontrados | Uso en pentesting |
|---|---|---|
| Correos electronicos | admin@techsecure.com, soporte@techsecure.com | Objetivos para phishing o fuerza bruta |
| Subdominios | vpn.techsecure.com, mail.techsecure.com | Puntos de entrada adicionales |
| Direcciones IP | 192.168.1.100, 203.0.113.45 | Para escaneos posteriores |
En este caso, el correo admin@techsecure.com podria usarse en un ataque de ingenieria social, mientras que el subdominio vpn.techsecure.com seria un objetivo para escaneo de puertos.
Errores comunes
- Usar solo una fuente de busqueda: TheHarvester tiene multiples opciones (-b google,bing,linkedin,etc). Usar solo Google limita los resultados. Solucion: probar combinaciones como
-b allo-b google,bing. - No guardar los resultados: La terminal solo muestra la ultima ejecucion. Solucion: siempre redirigir a un archivo con
> nombre_archivo.txtpara documentar el reconocimiento. - Buscar dominios muy grandes sin limites: Esto puede saturar la herramienta o generar demasiados datos irrelevantes. Solucion: usar el parametro
-lpara limitar resultados (ej:-l 500). - Ignorar los subdominios encontrados: Los subdominios (como mail.dominio.com) suelen tener configuraciones de seguridad diferentes al dominio principal. Solucion: anotar todos los subdominios para investigacion posterior.
Checklist de dominio
- Puedo explicar que es el reconocimiento pasivo y por que es la primera fase del pentesting
- Se ejecutar theHarvester con al menos tres fuentes diferentes (ej: google, bing, linkedin)
- Puedo interpretar los resultados: diferenciar correos, subdominios, hosts e IPs
- Se guardar los resultados en un archivo para el informe final
- Puedo identificar informacion util para fases posteriores (ej: correos para phishing, subdominios para escaneo)
- Se ajustar los parametros segun el tamaño del objetivo (limites con -l)
- Puedo integrar estos hallazgos en un plan de ataque basico
Reconocimiento pasivo de un dominio educativo
Realiza un reconocimiento pasivo completo del dominio example.edu (dominio de ejemplo para practica) siguiendo estos pasos:
- Abre una terminal en Kali Linux y verifica que theHarvester esta instalado (escribe
theHarvester --help) - Ejecuta un escaneo usando tres fuentes diferentes: Google, Bing y LinkedIn, limitando a 200 resultados:
theHarvester -d example.edu -b google,bing,linkedin -l 200 - Observa los tipos de informacion que aparecen: correos electronicos, subdominios, hosts, direcciones IP
- Guarda los resultados en un archivo llamado
recon_example.txtusando redireccion:theHarvester -d example.edu -b google,bing,linkedin -l 200 > recon_example.txt - Abre el archivo con un editor de texto (ej:
nano recon_example.txt) y identifica al menos: 2 correos electronicos, 1 subdominio y 1 direccion IP - Refina la busqueda: si encuentras muchos resultados, prueba con
-l 100para ver diferencias
Pistas
- Recuerda que example.edu es un dominio de ejemplo; los resultados pueden variar segun la fuente
- Usa el parametro -b all para probar todas las fuentes disponibles, pero puede tardar mas
- Si no ves resultados, prueba con un dominio real como microsoft.com solo para practica (sin fines maliciosos)
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.