

Lección 8 de 20 · Lectura y práctica
Escanea Vulnerabilidades con Nessus Básico
Tipo de lección: VideoConcepto claveNessus es un escáner de vulnerabilidades que automatiza la detección de fallos de seguridad en sistemas y redes. Imagina que eres un médico que necesita revisar a un paciente completo: Nessus.
Del concepto a la práctica
Taller de esta lección
Un escáner de vulnerabilidades genera indicios mediante comprobaciones automatizadas, pero puede producir falsos positivos, duplicados o versiones mal identificadas. La tarea profesional consiste en validar cada resultado contra el activo, el servicio y la configuración observada. No conviertas una severidad automática en prioridad definitiva sin evaluar exposición e impacto.
Ejemplo resuelto
Supón tres resultados sintéticos: A informa «servicio antiguo» en 10.10.10.20:80, B repite el mismo servicio con otra descripción y C señala una configuración insegura en 22/tcp. Agrupa A y B como un posible duplicado, conserva sus identificadores y valida versión y configuración antes de priorizar.
Para una práctica real declara la plantilla, objetivos exactos, puertos, safe checks y opciones de impacto; no uses un nombre de plantilla como garantía de ausencia de efectos. Ajusta concurrencia y criterio de parada a la VM, y no habilites DoS ni credenciales reales. A/B solo se agrupan como DUPLICADO POSIBLE: el mismo servicio puede tener dos causas distintas; conserva plugin ID, evidencia y condición antes de deduplicar definitivamente.
Pruébalo
Ejecuta el análisis solo contra el activo autorizado.
Exporta fecha, alcance y estado del análisis.
Agrupa resultados que apunten al mismo componente.
Confirma manualmente una muestra antes de redactar el hallazgo.
Error frecuente: copiar el texto del escáner como conclusión. Corrección: añade evidencia independiente y etiqueta la incertidumbre.
Comprueba tu resultado
Ejercicio: clasifica A, B y C en «duplicado pendiente» o «hallazgo separado»; el resultado esperado es A-B agrupados y C separado, con una comprobación propuesta para cada grupo.
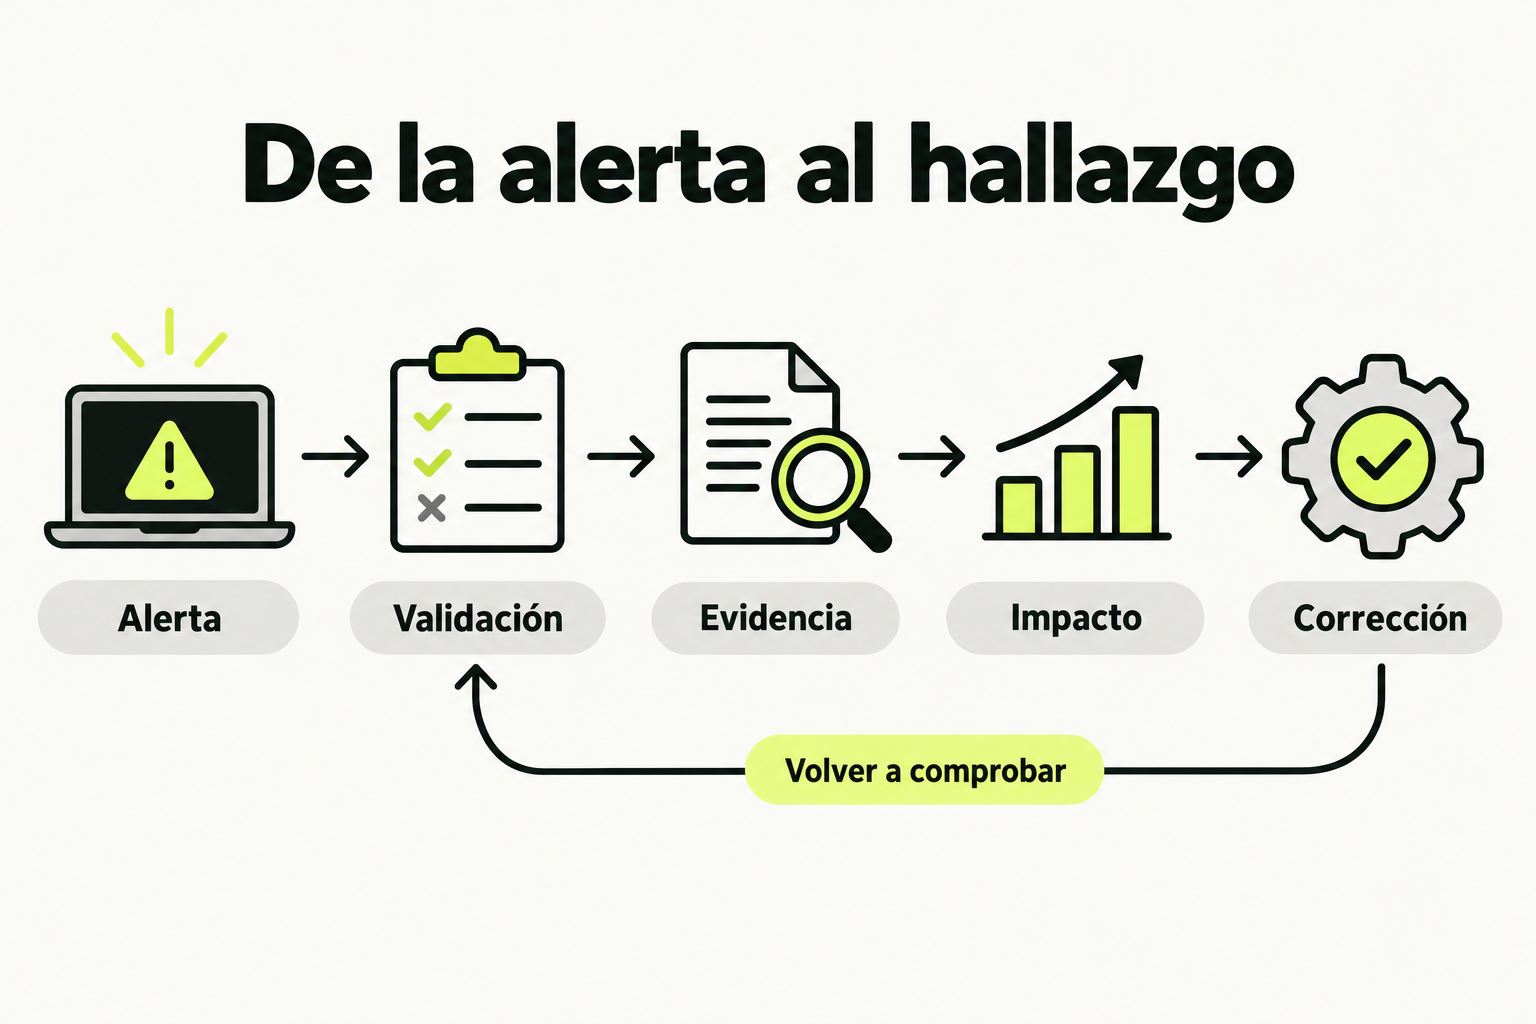
 Mapa de práctica
Una alerta del escáner requiere validación y evidencia. Documenta impacto, corrección y una repetición controlada para comprobar el resultado.
Ver la infografía en tamaño completo ↗Tipo de lección: Video
Concepto clave
Nessus es un escáner de vulnerabilidades que automatiza la detección de fallos de seguridad en sistemas y redes. Imagina que eres un médico que necesita revisar a un paciente completo: Nessus seria tu equipo de diagnostico que revisa signos vitales, hace analisis de sangre y detecta problemas antes de que se conviertan en enfermedades graves. En ciberseguridad, en lugar de enfermedades, buscamos vulnerabilidades como configuraciones incorrectas, software desactualizado o servicios expuestos innecesariamente.
La diferencia clave entre Nessus y herramientas como Nmap es que Nmap te dice "que puertos estan abiertos" (como enumerar las puertas de una casa), mientras que Nessus te dice "esas puertas tienen cerraduras debiles o estan mal instaladas" (identifica riesgos especificos). Nessus compara la informacion recolectada con una base de datos de miles de vulnerabilidades conocidas, llamadas plugins, que se actualizan constantemente.
Como funciona en la practica
El proceso basico con Nessus sigue estos pasos:
- Configuracion inicial: Instalas Nessus en Kali Linux (ya viene preinstalado en algunas versiones) y accedes via navegador web a https://localhost:8834 para activar la licencia gratuita.
- Creacion de escaneo: Defines un objetivo (por ejemplo, una direccion IP como 192.168.1.100) y seleccionas una plantilla como "Basic Network Scan" para principiantes.
- Ejecucion: Nessus prueba puertos, servicios y configuraciones, enviando paquetes seguros para detectar vulnerabilidades sin causar dano.
- Analisis de resultados: Genera un reporte con vulnerabilidades clasificadas por severidad (Critica, Alta, Media, Baja) y recomendaciones de remediacion.
Ejemplo de datos que Nessus puede encontrar:
| Vulnerabilidad | Severidad | Ejemplo real |
|---|---|---|
| Servidor web desactualizado | Alta | Apache 2.4.25 (viejo) en lugar de 2.4.53 |
| Credenciales por defecto | Media | Usuario "admin" con password "admin" en un router |
| Puerto innecesario abierto | Baja | Puerto 23 (Telnet) activo sin cifrado |
Caso de estudio
Supongamos que eres analista de seguridad en una pequena empresa. Te piden evaluar un servidor interno con IP 10.0.0.5 que aloja una aplicacion web. Usas Nessus con un escaneo basico y descubres:
- Vulnerabilidad CRITICA: Heartbleed en OpenSSL (CVE-2014-0160) - permite robar informacion sensible.
- Vulnerabilidad ALTA: WordPress 4.7 sin parches - permite inyeccion de codigo.
- Vulnerabilidad MEDIA: FTP anonimo habilitado - cualquiera puede subir/descargar archivos.
Siguiendo el reporte de Nessus, priorizas parchear OpenSSL inmediatamente, luego actualizas WordPress y deshabilitas FTP anonimo. Documentas esto en tu primer informe de seguridad, citando los IDs de vulnerabilidad de Nessus como evidencia.
En pentesting, Nessus no explota vulnerabilidades, solo las identifica. La explotacion viene despues con herramientas como Metasploit.
Errores comunes
- Escaneo sin autorizacion: Nunca escanees sistemas que no te pertenecen o sin permiso escrito. Es ilegal y puede causar problemas legales.
- Ignorar falsos positivos: Nessus a veces reporta vulnerabilidades que no existen. Verifica manualmente con otras herramientas antes de actuar.
- Usar configuraciones agresivas: En redes sensibles, escaneos intensos pueden causar caidas. Empieza con plantillas basicas y ajusta gradualmente.
- No actualizar plugins: Si no actualizas Nessus regularmente, no detectaras vulnerabilidades nuevas. La licencia gratuita requiere actualizaciones manuales.
- Olvidar el contexto: Una vulnerabilidad de baja severidad en un sistema critico puede ser mas importante que una alta en uno aislado. Analiza el impacto real.
Checklist de dominio
- Puedo instalar y activar Nessus en Kali Linux correctamente.
- Se crear un escaneo basico apuntando a una IP objetivo.
- Identifico al menos tres niveles de severidad en un reporte de Nessus.
- Diferencio entre un escaneo de Nessus y uno de Nmap (enumera vs. vulnera).
- Explico como priorizar vulnerabilidades basado en severidad y contexto.
- Reconozco un falso positivo y se como verificarlo.
- Documento hallazgos de Nessus en un informe simple con recomendaciones.
Escaneo de vulnerabilidades en un servidor local
En este ejercicio, practicaras un escaneo basico con Nessus en un entorno controlado. Sigue estos pasos:
- Preparacion: Asegurate de tener Kali Linux ejecutandose (puede ser en maquina virtual). Verifica que Nessus este instalado con el comando
nessus --versionen terminal. Si no, instalalo desde el repositorio de Kali. - Activacion: Accede a Nessus via navegador en https://localhost:8834. Si es la primera vez, registra una cuenta y activa la licencia gratuita (necessitas un correo electronico). Esto puede tardar unos minutos.
- Configuracion del escaneo: Crea un nuevo escaneo usando la plantilla "Basic Network Scan". Como objetivo, usa la IP de tu maquina local (puedes encontrarla con
ip addr showen terminal, busca algo como 192.168.x.x). - Ejecucion: Inicia el escaneo y espera a que complete (puede tomar 5-10 minutos). Monitorea el progreso en la interfaz web.
- Analisis: Una vez terminado, revisa el reporte. Identifica al menos una vulnerabilidad de severidad alta, media y baja. Anota sus nombres y recomendaciones.
- Documentacion: Crea un mini-informe en un archivo de texto con: objetivo escaneado, fecha, vulnerabilidades encontradas (lista con severidad) y una accion recomendada para la mas critica.
Entregable: Envia tu mini-informe o captura de pantalla del reporte mostrando las vulnerabilidades identificadas.
Pistas
- Si Nessus no inicia, verifica que el servicio este corriendo con
sudo systemctl start nessusd. - Para evitar falsos positivos, enfocate en vulnerabilidades relacionadas con servicios que sabes que estan activos en tu maquina.
- Si no encuentras vulnerabilidades altas, prueba escanear otra IP en tu red local (solo si tienes permiso), como un router o dispositivo IoT.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.