

Lección 12 de 20 · Lectura y práctica
Gestión de Estado con Backends Remotos (S3 y DynamoDB)
Concepto claveEl backend remoto en Terraform es el lugar donde se almacena el archivo de estado (state file). Por defecto, Terraform guarda este archivo localmente como terraform.tfstate. El estado es crucial porque contiene el.
Del concepto a la práctica
Taller de esta lección
El backend remoto resuelve coordinación, no convierte automáticamente una cuenta en segura. S3 conserva el estado y admite bloqueo optativo con use_lockfile; DynamoDB corresponde al mecanismo histórico deprecado. La clave del estado debe separar proyecto y entorno, por ejemplo reservas/dev/terraform.tfstate.
Ejemplo resuelto
Dos operadores abren el mismo entorno. El primero obtiene el bloqueo; el segundo recibe una indicación de que el estado está ocupado y debe esperar. El bucket requiere cifrado y permisos mínimos de lectura y escritura para el rol de Terraform.
Pruébalo
Prepara el bucket de estado de forma autorizada, independiente de la infraestructura cuyo estado almacena.
Declara bucket, clave, región y use_lockfile según versión compatible.
Inicializa y confirma la migración solo después de revisar el destino.
Simula dos operaciones y verifica que la segunda no aplique cambios concurrentes.
Error frecuente: borrar manualmente un bloqueo sin comprobar si existe una aplicación activa. Corrección: identificar el proceso propietario y liberar el bloqueo solo tras confirmar que no sigue ejecutándose.
Ejercicio: diseña claves para dev y prod.
Comprueba tu resultado
son distintas, incluyen el entorno y no sobrescriben el mismo objeto S3; el lockfile corresponde al objeto de estado de ese entorno.
Backend S3 actual
DynamoDB para bloqueo es un mecanismo histórico deprecado. En Terraform1.10+ usa el bloqueo S3 optativo:
terraform {
  backend "s3" {
    bucket = "cursalo-aula-estado-ejemplo"
    key = "reservas/dev/terraform.tfstate"
    region = "eu-west-1"
    encrypt = true
    use_lockfile = true
  }
}
El bucket es documental y debe existir previamente en el laboratorio; protege acceso e historial. Backend y proveedor tienen autenticación separada. Para el objeto state son necesarios lectura/escritura y listado apropiado; el .tflock necesita además eliminación del lockfile. No confundas eliminar bloqueo con borrar estado.
Diseña prod con key reservas/prod/terraform.tfstate, distinta de dev. init -migrate-state migra un estado existente tras comprobar destino; -reconfigure no sustituye esa migración. Las credenciales no van en backend HCL ni flags persistidos. No ejecutes dos apply para probar bloqueo: analiza dos operadores A/B sobre un fixture, A activo→B espera. force-unlock requiere confirmar que no existe operación propietaria vigente. El bloqueo no impide cambios manuales fuera de Terraform. Backend S3.
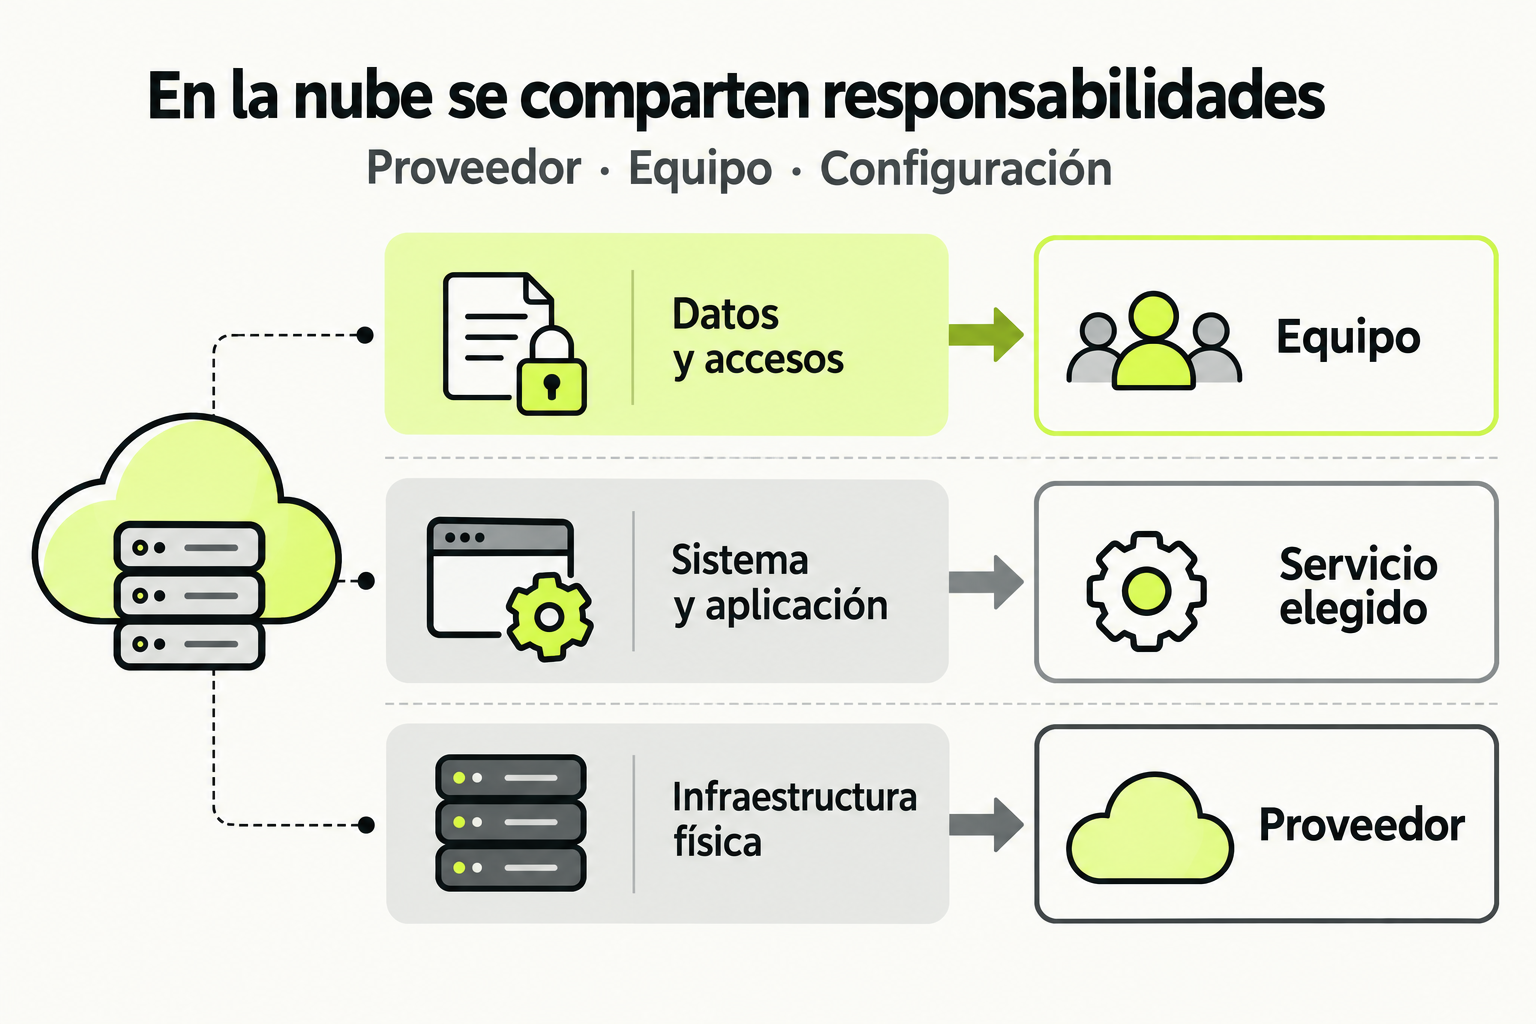
 Mapa de práctica
El proveedor opera la infraestructura física y el equipo administra sus datos y accesos. La responsabilidad del sistema y la aplicación cambia según el servicio elegido. Revisa la configuración y el contrato del servicio antes de asumir que una capa está cubierta.
Ver la infografía en tamaño completo ↗Concepto clave
El backend remoto en Terraform es el lugar donde se almacena el archivo de estado (state file). Por defecto, Terraform guarda este archivo localmente como terraform.tfstate. El estado es crucial porque contiene el mapeo entre tu código y los recursos reales en la nube. Imagina que el estado es como el plano de un edificio: sin él, no sabrías qué partes ya están construidas ni cómo modificarlas de forma segura.
Usar un backend remoto como Amazon S3 (para almacenar el archivo) combinado con DynamoDB (para bloqueo de estado) resuelve dos problemas clave: colaboración y seguridad. En un equipo DevOps, si cada desarrollador tiene su copia local del estado, pueden surgir conflictos al aplicar cambios. Con S3, todos acceden al mismo estado centralizado. DynamoDB añade bloqueo para evitar que dos personas modifiquen la infraestructura al mismo tiempo, similar a cómo un sistema de reservas evita que dos clientes reserven el mismo asiento en un vuelo.
Cómo funciona en la práctica
Configurar un backend remoto implica estos pasos:
- Crear un bucket de S3 y una tabla de DynamoDB en AWS manualmente o con otro stack de Terraform.
- Definir la configuración del backend en tu código Terraform, especificando el bucket, la clave del archivo de estado, la región, y la tabla de DynamoDB para bloqueo.
- Ejecutar
terraform initpara que Terraform migre el estado local al remoto. - A partir de ahí, cada
terraform applyleerá y escribirá el estado desde S3, usando DynamoDB para gestionar bloqueos automáticamente.
Por ejemplo, si tu equipo trabaja en un proyecto de microservicios, cada miembro puede ejecutar Terraform desde su máquina, pero todos verán el estado actualizado en S3. Si alguien está aplicando cambios, DynamoDB bloqueará el estado hasta que termine, mostrando un mensaje como "Error acquiring state lock" para los demás, previniendo corrupción.
Código en acción
Antes: Estado local (riesgoso para equipos).
# main.tf - Sin backend definido (usa local por defecto)
provider "aws" {
  region = "us-east-1"
}

resource "aws_instance" "example" {
  ami           = "ami-0c55b159cbfafe1f0"
  instance_type = "t2.micro"
}
Después: Configuración de backend remoto con S3 y DynamoDB.
# backend.tf - Configuración del backend
terraform {
  backend "s3" {
    bucket         = "mi-bucket-terraform-state"
    key            = "proyecto-dev/terraform.tfstate"
    region         = "us-east-1"
    encrypt        = true
    dynamodb_table = "terraform-state-lock"
  }
}

# main.tf - Recursos de ejemplo
provider "aws" {
  region = "us-east-1"
}

resource "aws_instance" "example" {
  ami           = "ami-0c55b159cbfafe1f0"
  instance_type = "t2.micro"
  tags = {
    Name = "EjemploBackendRemoto"
  }
}
Errores comunes
- Olvidar crear el bucket de S3 y la tabla de DynamoDB antes de configurar el backend: Terraform no puede almacenar el estado en recursos que no existen. Solución: Crea estos recursos manualmente en la consola de AWS o con un script separado.
- No habilitar el versionado en el bucket de S3: Si el archivo de estado se corrompe o se borra accidentalmente, pierdes la trazabilidad. Solución: Activa versionado en las propiedades del bucket para tener historial de cambios.
- Configurar permisos IAM insuficientes: Si el usuario o rol de Terraform no tiene permisos para leer/escribir en S3 y DynamoDB, fallará al aplicar cambios. Solución: Asegúrate de que la política IAM incluya acciones como
s3:GetObject,s3:PutObject, ydynamodb:PutItem. - Usar la misma clave (key) de estado para múltiples entornos: Mezclar estados de desarrollo y producción en un mismo archivo causa caos. Solución: Usa claves diferentes, ej:
proyecto-dev/terraform.tfstateyproyecto-prod/terraform.tfstate. - Ignorar el bloqueo de DynamoDB en equipos grandes: Sin bloqueo, aplicaciones concurrentes pueden sobrescribir cambios. Solución: Siempre define
dynamodb_tableen la configuración del backend.
Checklist de dominio
- He creado un bucket de S3 con versionado habilitado para almacenar el estado de Terraform.
- He configurado una tabla de DynamoDB con clave de partición
LockID(string) para manejar bloqueos. - He definido la configuración del backend en un archivo
backend.tfcon bucket, key, region, y dynamodb_table. - He ejecutado
terraform inity verificado que el estado se migró a S3 sin errores. - He probado el bloqueo ejecutando
terraform applyen dos terminales simultáneamente para ver el error de bloqueo. - He revisado los permisos IAM para asegurar acceso seguro a S3 y DynamoDB.
- He organizado claves de estado por entorno (dev, prod) en el bucket para separación clara.
Migrar un proyecto Terraform existente a backend remoto con S3 y DynamoDB
En este ejercicio, tomarás un proyecto Terraform local y lo configurarás para usar un backend remoto en AWS. Sigue estos pasos:
- Prepara recursos AWS: Ve a la consola de AWS y crea:
- Un bucket de S3 en us-east-1 llamado
terraform-state-tu-nombre(reemplaza 'tu-nombre' con tu identificador). Habilita versionado en las propiedades. - Una tabla de DynamoDB llamada
terraform-lockscon clave de particiónLockIDde tipo string. Usa configuración por defecto.
- Un bucket de S3 en us-east-1 llamado
- Configura el backend: En tu proyecto Terraform, crea un archivo
backend.tfcon el contenido del ejemplo de "Código en acción", ajustando bucket, key, y region según tus recursos. - Inicializa y migra: Ejecuta
terraform init. Cuando te pregunte sobre migrar el estado existente, responde 'yes'. Verifica en la consola de S3 que el archivoterraform.tfstateaparezca en el bucket. - Prueba el bloqueo: Abre dos terminales. En la primera, ejecuta
terraform apply(puedes usar-auto-approvesi es seguro). En la segunda, intentaterraform applyinmediatamente después; deberías ver un error de bloqueo. Espera a que termine la primera y vuelve a intentar en la segunda. - Verifica y limpia: Ejecuta
terraform state listpara confirmar que el estado se lee desde remoto. Al final, destruye los recursos conterraform destroypara evitar costos.
Pistas
- Si el comando terraform init falla, revisa que el bucket de S3 y la tabla de DynamoDB existan y que los nombres coincidan exactamente.
- Para probar el bloqueo sin aplicar cambios reales, usa terraform plan en la segunda terminal; también debería fallar si el estado está bloqueado.
- Asegúrate de que tu usuario AWS tenga permisos para S3 y DynamoDB; si usas credenciales locales, verifica con aws sts get-caller-identity.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Terraform en AWS: Infraestructura como Código para DevOps
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.