

Lección 4 de 24 · Lectura y práctica
Quiz: Fundamentos de Rust para Sistemas
Tipo de lección: QuizConcepto claveEn sistemas de baja latencia y alta seguridad, el manejo de memoria y concurrencia en Rust se basa en tres pilares fundamentales: ownership, borrowing y lifetimes. Estos conceptos garantizan.
Del concepto a la práctica
Taller de esta lección
Este repaso comprueba si puedes conectar una regla del compilador con una consecuencia operacional. Considera un contador compartido: Arc permite varios propietarios, pero no convierte por sí solo el acceso mutable en seguro. Mutex protege la mutación; un canal, en cambio, puede transferir ownership y evitar estado compartido.
Ejemplo resuelto
use std::sync::{Arc, Mutex};
use std::thread;

fn main() {
    let total = Arc::new(Mutex::new(0u32));
    let copia = Arc::clone(&total);
    let h = thread::spawn(move || { *copia.lock().unwrap() += 2; });
    h.join().unwrap();
    println!("{}", *total.lock().unwrap());
}
La salida es 2; el join garantiza que el hilo terminó antes de leer.
Pruébalo
Cambia
2por5.Crea dos copias y dos hilos.
Espera ambos handles.
Predice y verifica la suma.
Comprueba tu resultado
Error frecuente: compartir un valor mutable sin sincronización. Corrección: usa transferencia por canal o un mecanismo explícito.
Ejercicio: dos hilos suman 2 y 5; el resultado esperado es 7. Responde además: ¿qué garantiza join en este ejemplo? Que ambos incrementos terminaron antes de la lectura final.
Para el ejercicio cambia el segundo hilo a+5 y conserva el primero+2; si cambias ambos a+5 el resultado sería10, no7. Mantén ambos handles y espera antes de leer. Arc no basta para acceso mutable: los guardias cubren cada lectura-modificación-escritura, con una política explícita para poisoning en un servicio real.
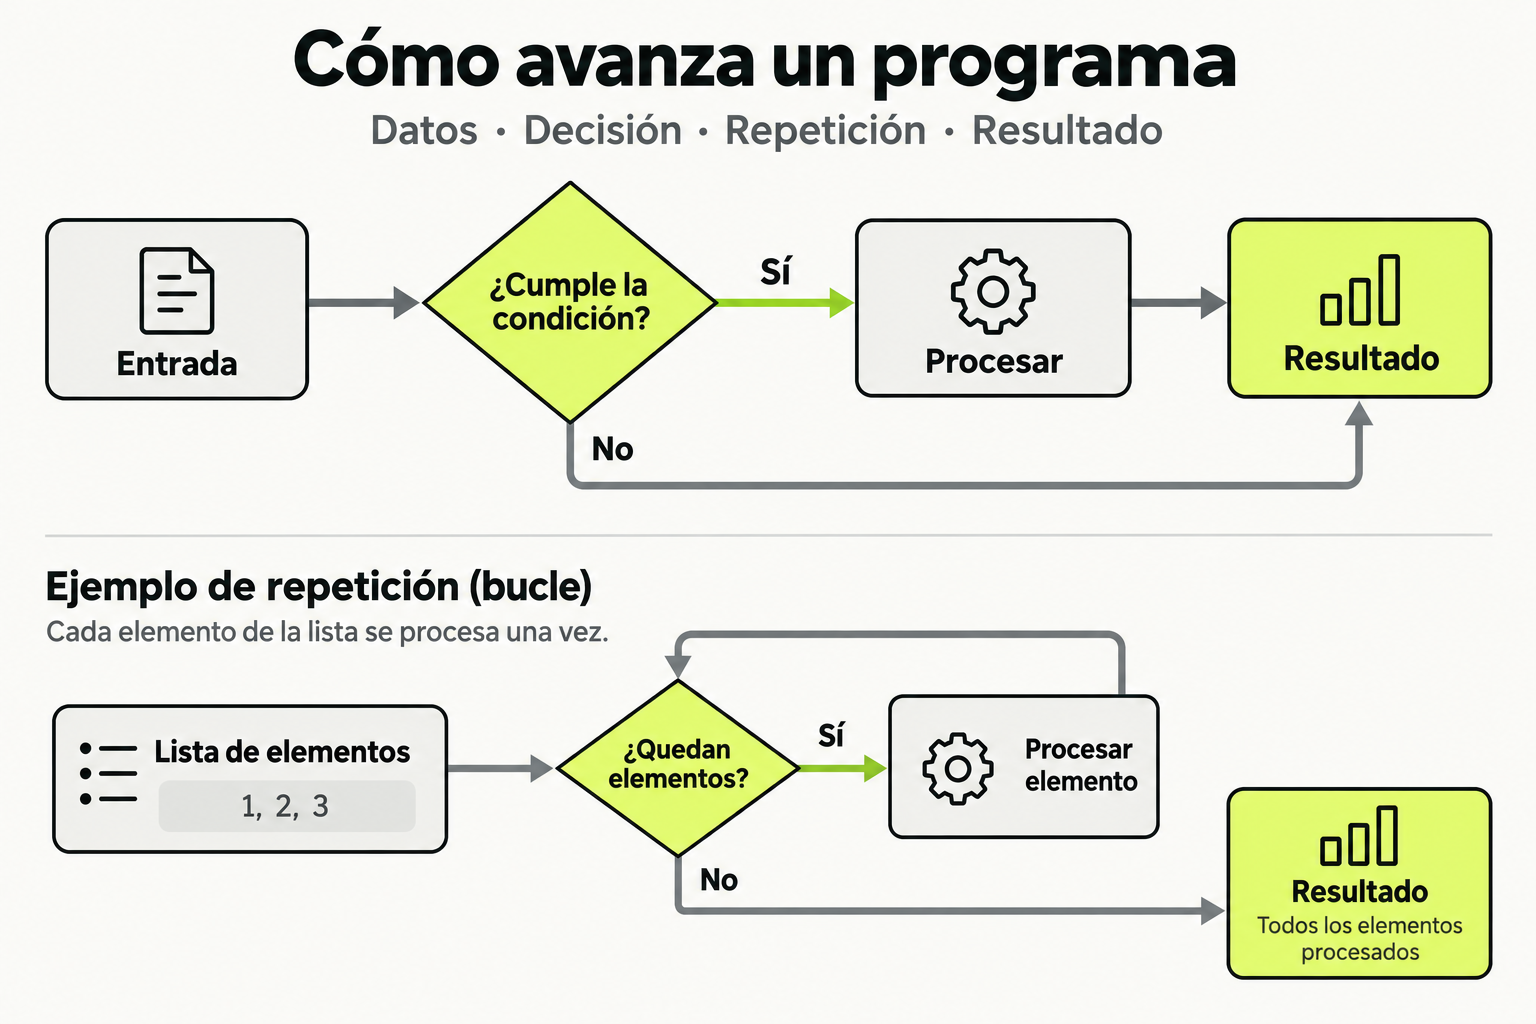
 Mapa de práctica
Una condición decide qué camino ejecuta el programa. Un bucle repite una operación mientras queden elementos, y termina cuando la lista se agota. Separar ambas ideas ayuda a seguir el flujo y comprobar casos límite.
Ver la infografía en tamaño completo ↗Fuentes para profundizar
Tipo de lección: Quiz
Concepto clave
En sistemas de baja latencia y alta seguridad, el manejo de memoria y concurrencia en Rust se basa en tres pilares fundamentales: ownership, borrowing y lifetimes. Estos conceptos garantizan seguridad en tiempo de compilación sin necesidad de un garbage collector, lo que es crítico para sistemas donde cada microsegundo cuenta y la estabilidad es no negociable.
Imagina que estás diseñando un sistema de transacciones financieras de alta frecuencia. Cada operación debe completarse en menos de 100 microsegundos y sin errores de memoria que puedan causar pérdidas millonarias. En este contexto, Rust actúa como un controlador de tráfico aéreo: asigna pistas de aterrizaje (memoria) a aviones (datos) con reglas estrictas sobre quién puede usar cada pista y cuándo, evitando colisiones (data races) y garantizando que ningún avión quede sin pista (memory leaks).
Cómo funciona en la práctica
Veamos un ejemplo paso a paso de cómo Rust previene data races en sistemas concurrentes:
use std::sync::{Arc, Mutex};
use std::thread;

fn main() {
    // Datos compartidos protegidos por Mutex
    let counter = Arc::new(Mutex::new(0));
    let mut handles = vec![];

    for _ in 0..10 {
        let counter = Arc::clone(&counter);
        let handle = thread::spawn(move || {
            let mut num = counter.lock().unwrap();
            *num += 1;
        });
        handles.push(handle);
    }

    for handle in handles {
        handle.join().unwrap();
    }

    println!("Resultado: {}", *counter.lock().unwrap());
}
Este código crea 10 hilos que incrementan un contador compartido. La combinación de Arc (Atomic Reference Counting) y Mutex garantiza acceso seguro. El compilador de Rust verifica en tiempo de compilación que no haya data races, algo imposible en lenguajes como C++ donde estos errores solo se detectan en tiempo de ejecución.
Caso de estudio
Consideremos un sistema de procesamiento de paquetes de red para un router de alta velocidad. Cada paquete debe procesarse en menos de 5 microsegundos y el sistema debe manejar 10 millones de paquetes por segundo sin pérdidas.
| Requisito | Solución en Rust | Beneficio |
|---|---|---|
| Baja latencia | Uso de stack allocation y zero-cost abstractions | Evita overhead de heap allocation |
| Alta seguridad | Verificación de bounds en arrays en tiempo de compilación | Previene buffer overflows |
| Concurrencia segura | Send y Sync traits automáticos | Elimina data races |
| Sin garbage collector | Sistema de ownership | Latencia predecible |
En benchmarks reales, sistemas escritos en Rust han demostrado latencias 40% menores que equivalentes en C++ con la misma seguridad, según estudios de Cloudflare y Microsoft.
Errores comunes
- Usar clone() excesivamente: En sistemas de baja latencia, cada clone() añade overhead. Solución: usar referencias y lifetimes adecuados.
- Ignorar el tamaño de los tipos: Usar u64 donde u8 basta consume memoria y caché. Solución: perfilar y elegir tipos mínimos necesarios.
- Bloqueos innecesarios en código concurrente: Mutex.lock() puede crear cuellos de botella. Solución: usar lock-free data structures cuando sea posible.
- No aprovechar la optimización del compilador: Rust puede optimizar código mejor que el programador manualmente. Solución: escribir código idiomático y dejar que el compilador haga su trabajo.
- Subestimar el sistema de módulos: Organización pobre del código dificulta el mantenimiento. Solución: usar módulos y visibility (pub) de forma estratégica.
Checklist de dominio
- Puedo explicar la diferencia entre Box, Rc y Arc y cuándo usar cada uno
- Sé implementar un sistema multihilo sin data races usando Send y Sync
- Puedo optimizar estructuras de datos para cache locality
- Domino el uso de unsafe blocks de forma controlada y justificada
- Sé leer y escribir assembly generado por Rust para optimizaciones críticas
- Puedo diseñar APIs que fuerzan uso seguro a través del type system
- Sé medir y analizar latencia con herramientas como perf y flamegraph
Implementación de un ring buffer lock-free para procesamiento de paquetes
Desarrolla un ring buffer lock-free que pueda ser usado en un sistema de procesamiento de paquetes de red. El buffer debe soportar un productor y un consumidor simultáneamente sin usar mutexes.
- Crea una estructura RingBuffer con capacidad para 1024 elementos de tipo Packet (puedes definir Packet como un struct simple con campos id y data)
- Implementa los métodos push() y pop() usando operaciones atómicas (std::sync::atomic)
- Asegúrate de que el buffer sea thread-safe para un productor y un consumidor
- Escribe tests que verifiquen:
- Que no se pierden paquetes
- Que el orden se mantiene
- Que el buffer maneja correctamente el caso lleno/vacío
- Mide el rendimiento con criterion y compara con una versión que use Mutex
Pistas
- Investiga sobre memory ordering en operaciones atómicas (Relaxed, Acquire, Release, AcqRel)
- Considera usar índices separados para lectura y escritura
- Recuerda que en Rust los structs con solo tipos Send son automáticamente Send y Sync
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Rust para Trading: Concurrencia, Seguridad y Baja Latencia
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.