

Lección 19 de 20 · Lectura y práctica
Práctica: Realiza un Pentesting Completo y Entrega Tu Informe
Concepto claveUn pentesting completo es una evaluación de seguridad autorizada que simula un ataque real contra un sistema, red o aplicación para identificar vulnerabilidades antes que los atacantes maliciosos. Imagina que eres.
Del concepto a la práctica
Taller de esta lección
La práctica final debe demostrar control del proceso, no cantidad de comandos. Usa dos activos ficticios y un alcance de 60 minutos. El informe debe unir plan, bitácora, evidencias, hallazgos y recomendaciones, incluyendo lo que no pudo comprobarse. Una conclusión «sin evidencia suficiente» es preferible a una afirmación inventada.
Ejemplo resuelto
Para 10.10.10.20 se registra servicio web y una validación local; para 10.10.10.30 solo se observa un puerto y se marca como pendiente. El resultado final contiene un hallazgo confirmado, una observación y una limitación. No incluye datos reales, persistencia ni acciones fuera de la ventana.
Separa ejecución real del laboratorio y simulación escrita. El paquete de ejemplo puede reutilizar la prueba SQLite para un hallazgo local de concatenación y dejar observación de puerto pendiente como escenario. Verifica estado/hashes ANTES de restaurar, después anota la recuperación; restaurar primero no acredita que no hubo cambios durante la práctica. Cada evidencia debe indicar su origen y ninguna frase promete un servicio comprometido si solo se ejecutó una tabla RAM.
Pruébalo
Congela alcance, activos, exclusiones y criterios de parada.
Ejecuta fases autorizadas y registra cada decisión.
Redacta hallazgos con evidencia y prueba de corrección.
Revisa que el estado de las VM coincida con el inicio.
Error frecuente: escribir el informe al final desde la memoria. Corrección: documenta durante la práctica y conserva salidas.
Ejercicio: entrega un paquete con alcance, bitácora de cuatro entradas, una ficha de hallazgo y una limitación.
Comprueba tu resultado
otra persona puede reconstruir qué se hizo, qué no se hizo y por qué.
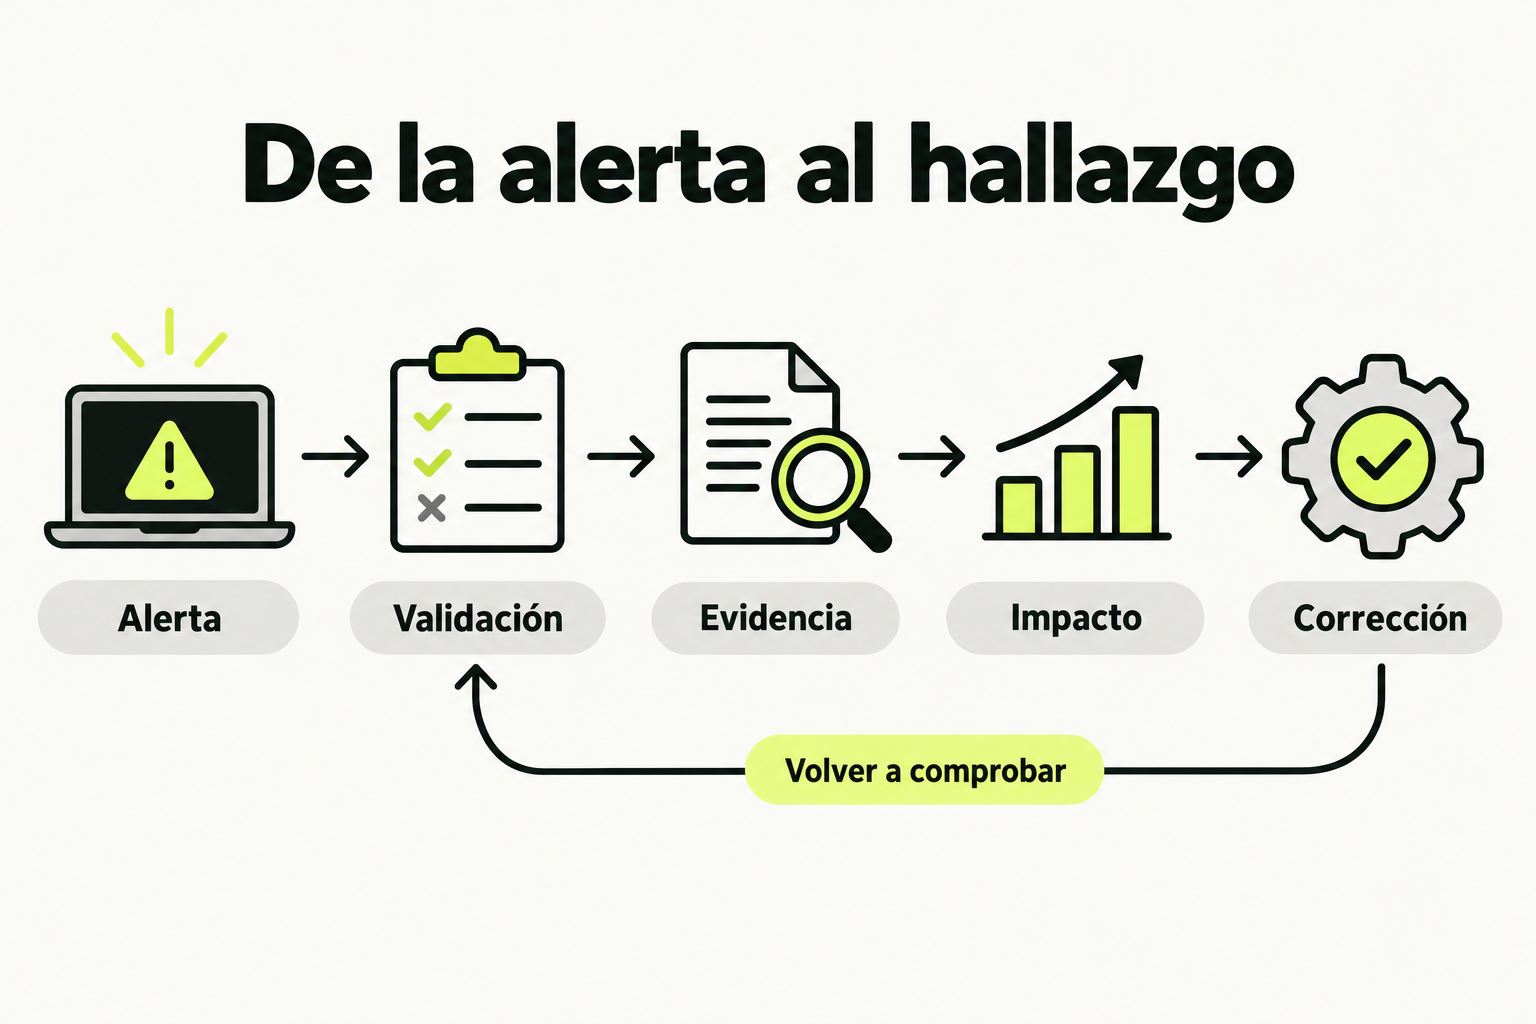
 Mapa de práctica
Una alerta del escáner requiere validación y evidencia. Documenta impacto, corrección y una repetición controlada para comprobar el resultado.
Ver la infografía en tamaño completo ↗Concepto clave
Un pentesting completo es una evaluación de seguridad autorizada que simula un ataque real contra un sistema, red o aplicación para identificar vulnerabilidades antes que los atacantes maliciosos. Imagina que eres un cerrajero profesional contratado para probar la seguridad de una casa: tu trabajo es intentar abrir todas las puertas y ventanas usando diferentes métodos, documentando cada punto débil encontrado, pero sin causar daño real. En ciberseguridad, este proceso sigue metodologías estructuradas como PTES (Penetration Testing Execution Standard) o OWASP, que garantizan cobertura completa y resultados reproducibles.
El objetivo final no es solo encontrar vulnerabilidades, sino producir un informe de seguridad profesional que los clientes puedan usar para priorizar y corregir problemas. Este informe debe ser claro, técnico pero comprensible, y sobre todo accionable. Piensa en un médico que no solo diagnostica una enfermedad, sino que explica el tratamiento paso a paso: tu informe es esa receta para mejorar la seguridad.
Cómo funciona en la práctica
Un pentesting completo sigue cinco fases principales, que aplicaremos en nuestro ejercicio:
- Reconocimiento: Recopilar información pública sobre el objetivo (ej. dominios, direcciones IP, empleados).
- Escaneo: Usar herramientas como Nmap para descubrir puertos abiertos, servicios y sistemas.
- Ganar acceso: Explotar vulnerabilidades identificadas para entrar al sistema.
- Mantener acceso: Establecer persistencia para demostrar el impacto.
- Análisis y reporte: Documentar hallazgos y generar recomendaciones.
Ejemplo paso a paso para un servidor web:
1. Reconocimiento: whois ejemplo.com
2. Escaneo: nmap -sV -O ejemplo.com
3. Análisis de vulnerabilidades: nikto -h ejemplo.com
4. Explotación: usar Metasploit para una vulnerabilidad conocida
5. Documentación: capturar pantallas y registrar comandos
Caso de estudio
Una pequeña empresa de comercio electrónico contrata un pentesting para su sitio web. El pentester:
- En fase de reconocimiento, encuentra que el dominio usa un CMS WordPress desactualizado.
- En escaneo, descubre el puerto 80 abierto con WordPress 5.0.
- Investiga y encuentra que WordPress 5.0 tiene una vulnerabilidad crítica de inyección SQL.
- Usa sqlmap para explotar la vulnerabilidad y extraer datos de la base de datos.
- Documenta todo en un informe con:
Severidad: Crítica
Vulnerabilidad: Inyección SQL en WordPress 5.0
Impacto: Acceso a información de clientes
Recomendación: Actualizar a WordPress 5.1+ inmediatamente
La empresa actualiza su sistema en 24 horas, evitando un posible robo de datos.
Errores comunes
1. Saltarse la fase de reconocimiento: Muchos principiantes van directo al escaneo, perdiendo información valiosa como subdominios o tecnologías ocultas. Solución: Dedicar al menos 20% del tiempo a investigación pasiva.
2. No documentar durante el proceso: Esperar al final para tomar notas lleva a olvidar detalles cruciales. Solución: Usar herramientas como KeepNote o Dradis desde el inicio.
3. Informes demasiado técnicos: Escribir para otros pentesters en lugar de para el cliente. Solución: Incluir resumen ejecutivo y clasificar vulnerabilidades por riesgo empresarial.
4. Probar en sistemas sin autorización: El error más grave legalmente. Solución: Siempre tener un acuerdo por escrito (scope) antes de comenzar.
Checklist de dominio
- Puedo ejecutar las cinco fases de pentesting en orden lógico.
- Sé usar al menos tres herramientas de Kali Linux (Nmap, Nikto, Metasploit).
- Documento cada paso con capturas de pantalla y comandos exactos.
- Clasifico vulnerabilidades usando CVSS (Common Vulnerability Scoring System).
- Genero un informe con secciones claras: resumen, metodología, hallazgos, recomendaciones.
- Incluyo evidencia reproducible para cada hallazgo.
- Entrego el informe en formato PDF profesional.
Pentesting completo a un servidor web de práctica
Objetivo
Realizar un pentesting completo al servidor Metasploitable2 (máquina virtual de práctica) y generar un informe profesional.
Preparación
- Descarga e instala Metasploitable2 desde SourceForge.
- Configúra una red NAT entre tu Kali Linux y Metasploitable2.
- Verifica la conectividad con
ping [IP-de-Metasploitable2].
Pasos del pentesting
- Reconocimiento: Usa
whoissi hay dominio, o identifica la IP. Anota todo en tu herramienta de documentación. - Escaneo: Ejecuta
nmap -sV -sC -O [IP]para descubrir servicios y sistema operativo. - Análisis de vulnerabilidades: Para cada servicio encontrado (ej. puerto 80 web), usa herramientas específicas:
- Web:
nikto -h http://[IP] - FTP:
nmap --script ftp-anon [IP]
- Web:
- Explotación: Elige una vulnerabilidad crítica (ej. en WordPress si existe) y explótala con Metasploit:
msfconsole
search [vulnerabilidad]
use [exploit]
set RHOSTS [IP]
exploit - Post-explotación: Si logras acceso, prueba comandos básicos como
whoamioipconfig. - Documentación: Toma capturas de cada paso, guarda los comandos exactos.
Generación del informe
Crea un documento con:
- Portada con título y fecha
- Resumen ejecutivo (1 párrafo)
- Metodología usada
- Tabla de hallazgos con: Vulnerabilidad, Severidad (Alta/Media/Baja), Descripción, Evidencia
- Recomendaciones específicas
- Anexos con capturas completas
Entrega en PDF.
Pistas
- Metasploitable2 tiene credenciales por defecto en muchos servicios, prueba combinaciones comunes como admin/admin.
- Si no encuentras vulnerabilidades en el puerto 80, revisa otros puertos como 21 (FTP) o 22 (SSH).
- Usa la herramienta 'searchsploit' en Kali para buscar exploits conocidos para los servicios encontrados.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.