

Lección 14 de 20 · Lectura y práctica
Práctica: Compromete un Sistema Simulado y Obtén Acceso
Concepto claveLa explotación de vulnerabilidades es el proceso de aprovechar fallos de seguridad en un sistema para obtener acceso no autorizado. Imagina que eres un cerrajero probando la seguridad de una puerta: encuentras una.
Del concepto a la práctica
Taller de esta lección
«Obtener acceso» en un laboratorio no significa tomar control ilimitado. La práctica debe demostrar una condición concreta, conservar el estado y terminar inmediatamente después de la evidencia. Usa una aplicación local deliberadamente vulnerable con un usuario ficticio y un archivo marcador sin información real.
Ejemplo resuelto
El objetivo autorizado es leer /lab/prueba.txt, cuyo contenido esperado es acceso-demostrado-01. No se permite modificarlo, crear persistencia ni explorar otras carpetas. La evidencia válida incluye hora, usuario de laboratorio, ruta y hash del archivo; el hash permite comprobar que no fue alterado.
Prepara el archivo de prueba y su hash antes de la validación, declarando si termina con salto de línea; un cambio de newline cambia el hash aunque el texto visible parezca igual. Compara bytes y hash después de la lectura y ANTES de restaurar: restaurar primero ocultaría una modificación accidental. La ruta/archivo deben existir en la VM y el permiso debe incluir lectura de ese marcador. Una lectura autorizada ordinaria demuestra acceso permitido, no necesariamente una vulnerabilidad.
Pruébalo
Confirma activo, usuario ficticio, archivo marcador y límites.
Realiza la validación mínima que permita leer el marcador.
Registra contenido esperado, hora y hash.
Cierra la sesión y restaura la instantánea.
Error frecuente: continuar explorando después de demostrar el objetivo. Corrección: aplica el criterio de parada escrito.
Ejercicio: repite la práctica tras restaurar la VM.
Comprueba tu resultado
el archivo conserva el mismo contenido y hash antes y después, y el informe contiene una sola evidencia de acceso, no una colección de acciones innecesarias.
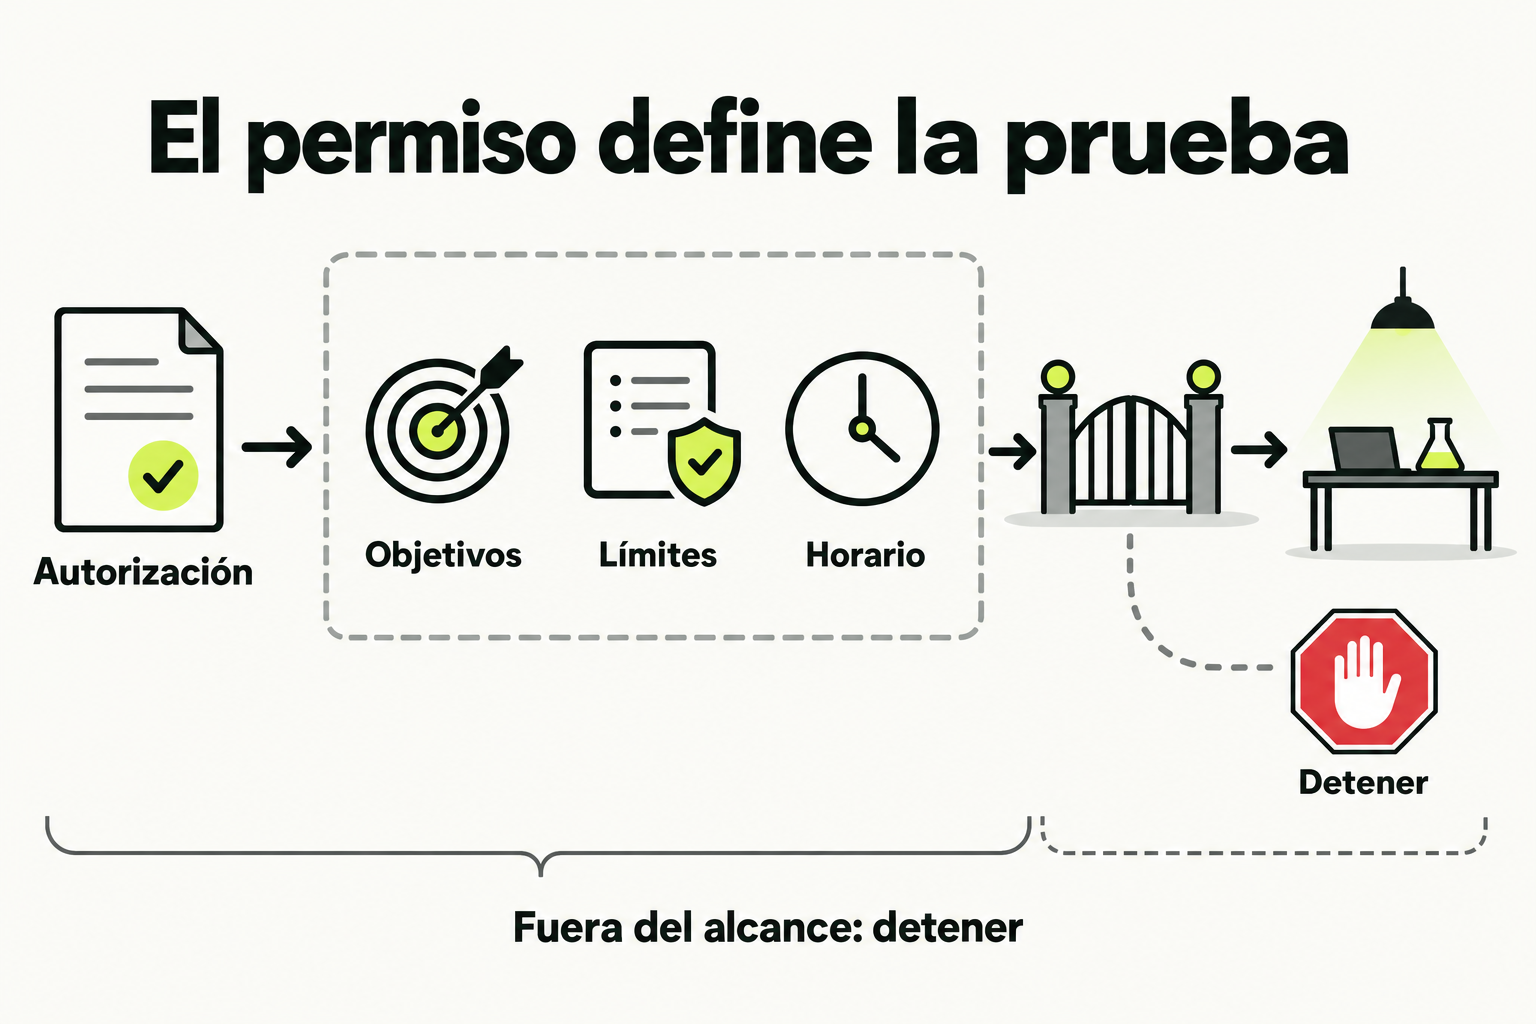
 Mapa de práctica
La autorización debe concretar objetivos, límites y condiciones de parada. Una dirección privada no demuestra que exista permiso para probarla.
Ver la infografía en tamaño completo ↗Concepto clave
La explotación de vulnerabilidades es el proceso de aprovechar fallos de seguridad en un sistema para obtener acceso no autorizado. Imagina que eres un cerrajero probando la seguridad de una puerta: encuentras una cerradura débil (la vulnerabilidad) y usas una llave especial (el exploit) para abrirla sin dañarla. En ciberseguridad, esto se hace de forma controlada para identificar y corregir problemas antes de que atacantes reales los usen.
Una vulnerabilidad común es la inyección de comandos, donde un sistema ejecuta instrucciones no validadas proporcionadas por un usuario. Por ejemplo, si una aplicación web toma datos de un formulario y los ejecuta directamente en el sistema operativo, un atacante podría insertar comandos maliciosos. El pentesting busca estas debilidades usando herramientas como Kali Linux, que incluye todo lo necesario para simular ataques éticos.
Cómo funciona en la práctica
Para explotar una vulnerabilidad, seguimos un flujo estructurado:
- Reconocimiento: Identificamos el sistema objetivo y sus servicios abiertos (por ejemplo, con
nmap). - Análisis de vulnerabilidades: Buscamos fallos conocidos en esos servicios usando bases de datos como CVE.
- Explotación: Aplicamos un exploit específico para ganar acceso, como usar
msfconsoleen Kali Linux. - Post-explotación: Una vez dentro, documentamos el acceso y recopilamos pruebas.
Ejemplo con datos: Supongamos que encontramos un servidor con SMB (puerto 445) vulnerable a EternalBlue. Usaríamos Metasploit con este módulo:
use exploit/windows/smb/ms17_010_eternalblue
set RHOSTS 192.168.1.100
exploit
Si tiene éxito, obtendríamos una shell con permisos de sistema.
Caso de estudio
En 2021, una empresa simuló un pentest en su red interna. El equipo usó Kali Linux para:
- Escanear con
nmap -sV 10.0.0.0/24, descubriendo un servidor web Apache 2.4.49 en 10.0.0.50. - Identificar la vulnerabilidad CVE-2021-41773, que permite ejecución remota de código.
- Explotarla con un script en Python, ganando acceso como usuario
www-data. - Escalar privilegios usando un kernel desactualizado, logrando control total.
El informe mostró que el problema estaba en la falta de parches.
"El 60% de las brechas de seguridad se deben a vulnerabilidades no parcheadas" - Informe de Verizon 2022.
Errores comunes
Evita estos fallos típicos en pentesting básico:
- Saltarse el reconocimiento: Atacar sin entender el entorno puede dañar sistemas o ser detectado. Siempre mapea la red primero.
- Usar exploits sin validar: Probar exploits aleatorios puede causar caídas. Verifica que la vulnerabilidad existe y el exploit es compatible.
- Olvidar la documentación: No anotar pasos dificulta repetir pruebas o generar informes. Usa herramientas como
keepnote. - Ignorar el alcance: Atacar sistemas fuera del permiso es ilegal. Define límites claros antes de empezar.
- No probar escalada de privilegios: Conformarse con acceso básico deja riesgos ocultos. Intenta ganar permisos de administrador.
Checklist de dominio
Al finalizar esta lección, debes poder:
- Identificar al menos 3 vulnerabilidades comunes en sistemas (ej: inyección, desbordamiento de búfer).
- Usar
nmappara escanear puertos y servicios en una red. - Ejecutar un exploit básico con Metasploit en un entorno controlado.
- Documentar los pasos de explotación en un formato estructurado.
- Reconocer cuándo detener una prueba para evitar daños.
- Explicar la diferencia entre explotación ética y ataques maliciosos.
- Aplicar parches o recomendaciones basadas en hallazgos.
Compromete un servidor web vulnerable con Kali Linux
En este ejercicio, usarás Kali Linux para explotar una vulnerabilidad simulada en un servidor web. Sigue estos pasos:
- Configura el entorno: Descarga e inicia la máquina virtual "Metasploitable 2" desde sources (es un entorno seguro para pruebas). Asegúrate de que esté en la misma red que tu Kali Linux.
- Reconocimiento: Abre una terminal en Kali y escanea la red para encontrar la IP de Metasploitable:
nmap -sn 192.168.1.0/24(ajusta el rango según tu red). Anota la IP del objetivo. - Análisis: Escanea los puertos abiertos en esa IP:
nmap -sV -p- [IP_OBJETIVO]. Busca servicios como Apache o FTP. - Explotación: Si encuentras un servicio vulnerable (ej: vsftpd 2.3.4), usa Metasploit:
msfconsole use exploit/unix/ftp/vsftpd_234_backdoor set RHOSTS [IP_OBJETIVO] exploit - Post-explotación: Una vez dentro, ejecuta
whoamipara ver el usuario ylspara listar archivos. Documenta todo en un archivo de texto. - Limpieza: Cierra la sesión con
exity apaga la máquina virtual.
Objetivo: Obtener acceso al sistema y capturar una captura de pantalla de la shell.
Pistas
- Si nmap no encuentra la IP, verifica que ambas máquinas estén en modo bridge o NAT.
- Para vsftpd, el exploit puede fallar si el servicio no está ejecutándose; prueba con otro puerto como 80.
- Usa
search vsftpden msfconsole para encontrar módulos relacionados.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Pentesting Básico con Kali Linux: De Cero a Tu Primer Informe de Seguridad
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.