

Lección 14 de 20 · Lectura y práctica
Práctica: Añadir seguridad y monitoreo a un servicio existente
Concepto claveEn microservicios con gRPC, la seguridad y el monitoreo no son complementos, sino componentes estructurales. Imagina un edificio de apartamentos: cada departamento es un microservicio, las tuberías son gRPC, y la.
Del concepto a la práctica
Taller de esta lección
La práctica debe añadir controles sin esconder la lógica existente. Un servicio de consulta puede conservar su respuesta mientras un interceptor valida identidad, mide duración y clasifica fallos; así se comprueba que seguridad y observabilidad son capas separables.
Ejemplo resuelto
Solicitud: sujeto=ana, método=Consultar, token válido
Respuesta: estado=OK, duración=8 ms
Registro: sujeto=ana, método=Consultar, estado=OK
El token no aparece en el registro y la lógica de consulta recibe solo la identidad validada.
El error interno debe forzarse mediante una entrada de test en un entorno local, después de autenticar; no fabriques una excepción en producción. La cifra8 ms es un fixture ilustrativo, no un objetivo medido. Asegura que la capa de observabilidad exterior también contabiliza rechazos tempranos de autenticación, independientemente del orden de interceptores.
Pruébalo
Ejecuta primero la consulta sin controles y conserva su resultado.
Añade validación local, interceptor de duración y contador de estados.
Repite con token ausente y con una respuesta de error simulada.
Error frecuente: modificar el método para registrar datos confidenciales. Corrección: centraliza el registro y define una lista explícita de campos permitidos.
Comprueba tu resultado
Ejercicio: compara tres llamadas: válida, sin token y con fallo interno. Resultado esperado: la llamada válida y la de fallo interno llevan credenciales válidas y alcanzan el manejador; la que no tiene token se rechaza antes. Los estados son OK, UNAUTHENTICATED e INTERNAL, con dos entradas al manejador y tres registros observables y ningún registro contiene credenciales.
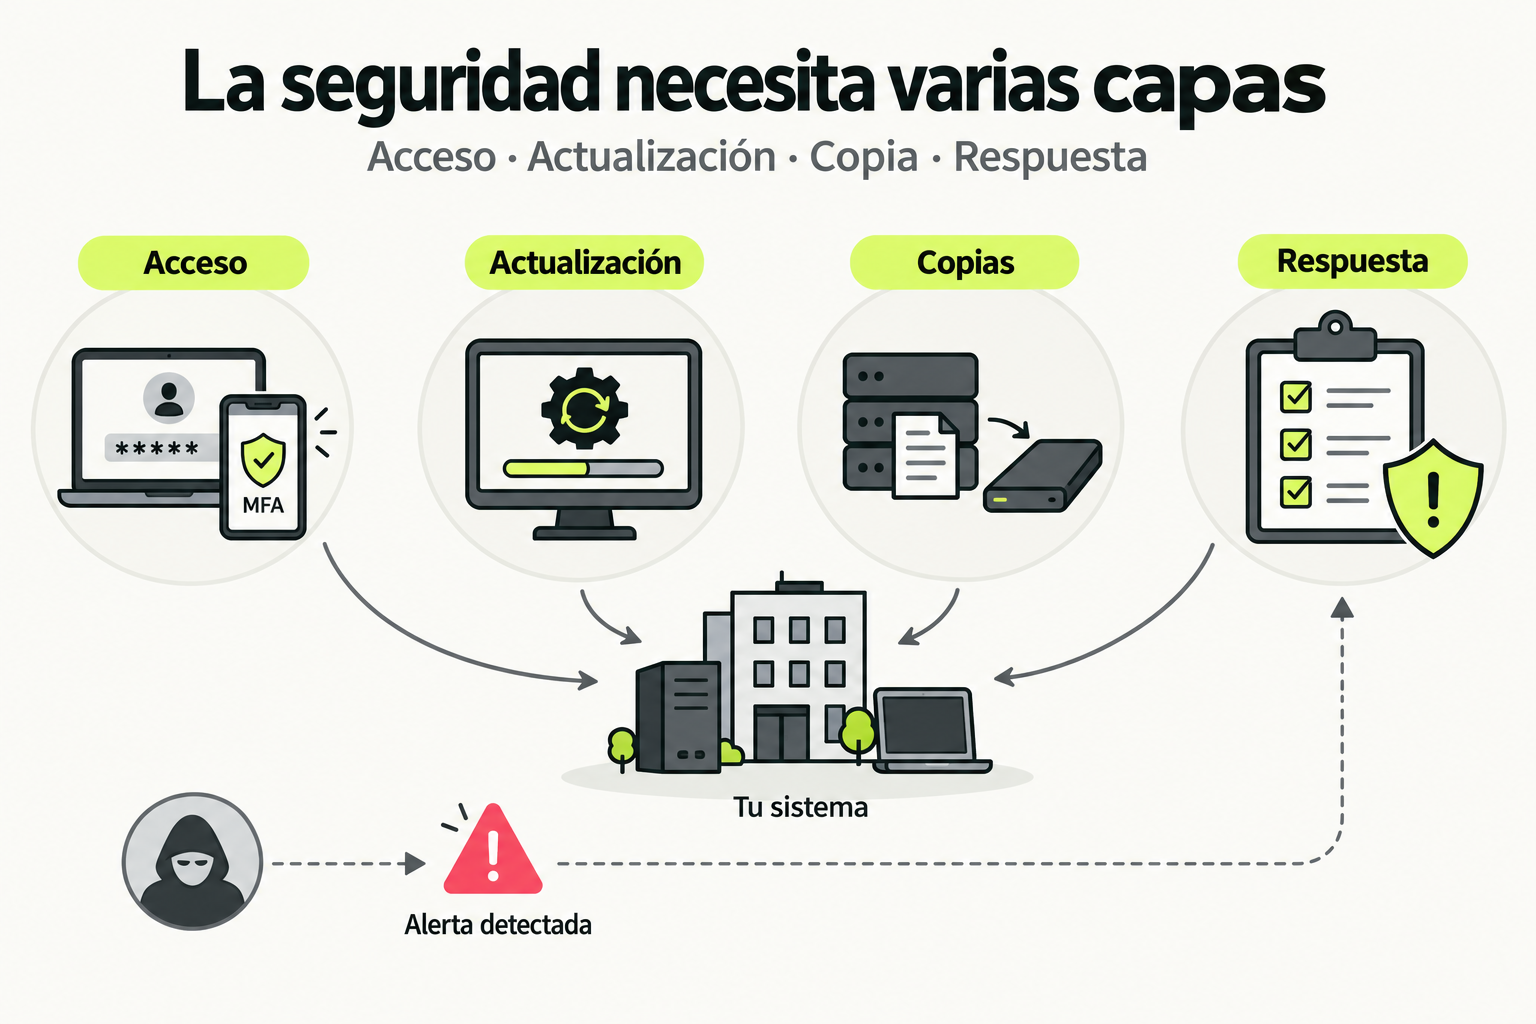
 Mapa de práctica
El control de acceso, las actualizaciones y las copias de seguridad cubren riesgos distintos. Una alerta necesita un procedimiento de respuesta para contener y recuperar el servicio. Varias capas reducen la exposición, pero ninguna garantiza seguridad absoluta.
Ver la infografía en tamaño completo ↗Concepto clave
En microservicios con gRPC, la seguridad y el monitoreo no son complementos, sino componentes estructurales. Imagina un edificio de apartamentos: cada departamento es un microservicio, las tuberías son gRPC, y la seguridad y monitoreo son el sistema de cámaras y cerraduras inteligentes que protegen cada unidad y monitorean el flujo de residentes.
La seguridad en gRPC se implementa principalmente a través de TLS/SSL para cifrado en tránsito y autenticación mutua, mientras que los interceptores actúan como puntos de inspección donde puedes aplicar lógica adicional (como validación de tokens o logging) sin modificar el código del servicio. El monitoreo en producción implica métricas, trazabilidad y manejo de errores estructurados, similar a cómo un hospital monitorea signos vitales y registra incidentes para diagnóstico rápido.
Cómo funciona en la práctica
Vamos a añadir seguridad y monitoreo a un servicio gRPC existente paso a paso. Supongamos que tienes un servicio básico de usuarios con un método GetUser.
- Configurar TLS: Genera certificados con OpenSSL y configura el servidor y cliente para usar TLS. En el servidor:
creds, _ := credentials.NewServerTLSFromFile(certFile, keyFile) s := grpc.NewServer(grpc.Creds(creds)) - Implementar un interceptor de autenticación: Crea un interceptor que valide tokens JWT en las cabeceras de metadata. Ejemplo en Go:
func authInterceptor(ctx context.Context, req interface{}, info *grpc.UnaryServerInfo, handler grpc.UnaryHandler) (interface{}, error) { md, ok := metadata.FromIncomingContext(ctx) if !ok { return nil, status.Error(codes.Unauthenticated, "missing metadata") } // Validar token aquí return handler(ctx, req) } - Añadir métricas con Prometheus: Instrumenta el servicio para exponer métricas como latencia y tasa de errores. Usa bibliotecas como
go-grpc-prometheuspara interceptores predefinidos. - Configurar manejo de errores estructurados: Usa
status.Errorde gRPC con códigos específicos y detalles enriquecidos para facilitar el debugging.
Caso de estudio
En una plataforma de e-commerce con microservicios para pedidos, inventario y pagos, se implementó seguridad y monitoreo en el servicio de pedidos. Se usó TLS con certificados renovados automáticamente via Let's Encrypt, interceptores para validar tokens de sesión y registrar logs estructurados en JSON, y métricas expuestas a un dashboard de Grafana.
Datos clave después de la implementación:
| Métrica | Antes | Después |
|---|---|---|
| Latencia p95 | 120ms | 125ms (impacto mínimo) |
| Errores de autenticación | No monitoreado | Alertas automáticas en 5min |
| Tiempo de resolución de incidentes | 2 horas | 30 minutos |
La inversión en seguridad y monitoreo redujo el tiempo de downtime no planeado en un 60% en el primer trimestre.
Errores comunes
- No rotar certificados TLS: Usar certificados estáticos por años expone a riesgos de seguridad. Solución: Automatizar la renovación con herramientas como cert-manager en Kubernetes.
- Interceptores con lógica bloqueante: Añadir validaciones pesadas en interceptores puede degradar el rendimiento. Solución: Usar patrones asíncronos o delegar a servicios especializados.
- Logs no estructurados: Imprimir logs como texto plano dificulta el análisis en producción. Solución: Usar formatos como JSON y enviar a sistemas centralizados como ELK Stack.
- Ignorar el monitoreo del cliente gRPC: Enfocarse solo en el servidor deja puntos ciegos. Solución: Instrumentar ambos lados con métricas de latencia y errores.
- Manejo genérico de errores: Devolver errores vagos como "internal error" sin detalles. Solución: Usar
status.Errorcon códigos específicos y metadata enriquecida.
Checklist de dominio
- ¿Configuraste TLS/SSL con certificados válidos y renovación automática?
- ¿Implementaste interceptores para autenticación y logging sin impactar rendimiento?
- ¿Expones métricas de gRPC (ej., request rate, error rate, latency) a un sistema como Prometheus?
- ¿Usas códigos de error específicos de gRPC y detalles estructurados en las respuestas de error?
- ¿Tienes alertas configuradas para anomalías en métricas clave?
- ¿Probaste la seguridad con herramientas como gRPCurl o escaneos de vulnerabilidades?
- ¿Documentaste los procedimientos de respuesta a incidentes relacionados con gRPC?
Refactorizar un servicio gRPC para producción con seguridad y monitoreo
En este ejercicio, tomarás un servicio gRPC existente (por ejemplo, un servicio de catálogo de productos) y lo refactorizarás para cumplir con estándares de producción. Sigue estos pasos:
- Clona o crea un servicio básico: Si no tienes uno, usa un ejemplo simple con un método como
GetProductque devuelva datos mock. - Añade TLS: Genera certificados autofirmados para desarrollo usando OpenSSL:
Configura el servidor y cliente para usar estos certificados.openssl req -x509 -newkey rsa:4096 -keyout key.pem -out cert.pem -days 365 -nodes - Implementa dos interceptores:
- Un interceptor de servidor que registre cada request con timestamp, método y duración en un archivo JSON.
- Un interceptor de cliente que añada un header de metadata con un token de autorización simulado (ej., "Bearer mock-token").
- Integra métricas básicas: Usa una biblioteca como
prometheus/client_golangpara exponer un contador de requests totales y un histograma de latencia en el endpoint/metrics. - Mejora el manejo de errores: Modifica el método
GetProductpara devolver un error con códigoNOT_FOUNDy detalles si el producto no existe, en lugar de un error genérico. - Prueba y valida: Ejecuta el servicio, haz requests desde un cliente, y verifica que los logs, métricas y seguridad funcionen correctamente.
Pistas
- Usa el paquete
google.golang.org/grpc/credentialspara configurar TLS en gRPC. - Para interceptores, define funciones que cumplan con la interfaz
UnaryServerInterceptoroUnaryClientInterceptor. - En métricas, enfócate en contadores simples primero; luego añade latencia con
prometheus.NewHistogram.
Evalua tu comprension
Completa el quiz interactivo de arriba para ganar XP.
Sigue con Implementación Avanzada de gRPC y Protocol Buffers para Microservicios
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.