

Lección 11 de 12 · Lectura y práctica
Seguridad: CORS, rate limiting y helmet
Lección práctica para aplicar Seguridad: CORS, rate limiting y helmet dentro de Construcción de APIs RESTful con Node.js y Express, con criterios de decisión, ejemplo guiado, ejercicio y checklist de salida.
Del concepto a la práctica
Taller de esta lección
Estas tres medidas resuelven problemas distintos. CORS decide qué origen puede leer respuestas desde un navegador; el límite de solicitudes reduce abuso repetitivo; las cabeceras defensivas disminuyen información innecesaria del navegador. Ninguna sustituye autenticación ni validación.
Ejemplo resuelto
Si el cliente legítimo es https://biblioteca.test, una política explícita puede permitir solo ese origen. Un contador local de demostración con ventana de 60 segundos y máximo 3 solicitudes por IP permite las tres primeras y responde 429 a la cuarta. Las cabeceras defensivas deben añadirse globalmente, sin inventar una lista de orígenes comodín.
Pruébalo
Envía una solicitud con origen permitido y otra no permitido.
Repite cuatro veces una ruta limitada dentro de la misma ventana.
Registra código, origen y contador restante.
Comprueba que la ruta sigue validando el cuerpo.
Error frecuente: usar * junto con credenciales o pensar que CORS bloquea clientes no navegador. Corrígelo restringiendo orígenes y tratando CORS como política de lectura, no como control de identidad.
Comprueba tu resultado
Las tres primeras solicitudes reciben la respuesta normal y la cuarta 429. El origen permitido aparece en la respuesta; el no permitido no obtiene autorización CORS. Para una entrada inválida, reinicia la ventana de prueba y envía una primera solicitud: debe producir 400. Si agotaste el límite antes, un middleware limitador puede responder 429 antes de la validación; registra el orden configurado en lugar de prometer siempre 400.
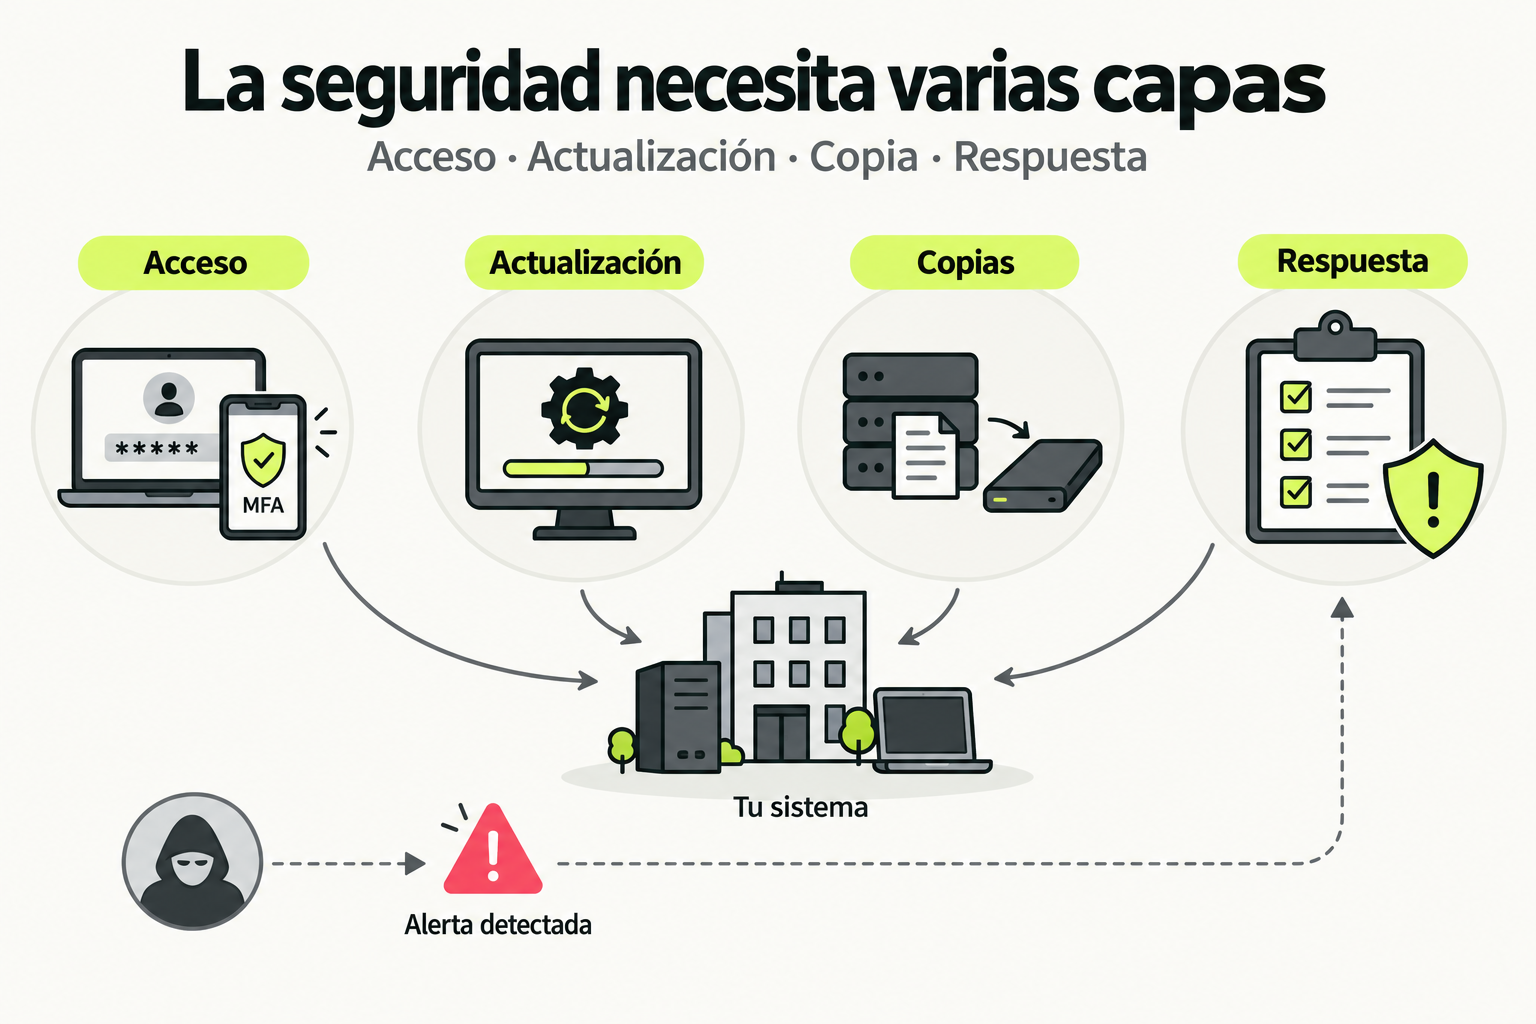
 Mapa de práctica
El control de acceso, las actualizaciones y las copias de seguridad cubren riesgos distintos. Una alerta necesita un procedimiento de respuesta para contener y recuperar el servicio. Varias capas reducen la exposición, pero ninguna garantiza seguridad absoluta.
Ver la infografía en tamaño completo ↗Sigue con Construcción de APIs RESTful con Node.js y Express
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.