

Lección 9 de 12 · Lectura y práctica
Modelo de Responsabilidad Compartida
CONCEPTO CLAVE: El Modelo de Responsabilidad Compartida de AWS es el principio fundamental que define qué responsabilidades asume AWS y cuáles recaen sobre el cliente. Este modelo es la base de la seguridad en la nube y.
Del concepto a la práctica
Taller de esta lección
El modelo de responsabilidad compartida separa la seguridad de la infraestructura cloud de la seguridad de los recursos configurados por el cliente. Si falla un componente físico administrado por AWS, la responsabilidad principal pertenece al proveedor; si un bucket queda expuesto por una política incorrecta, la configuración corresponde al cliente. El servicio elegido cambia el reparto de tareas, no elimina la obligación de revisar.
Ejemplo resuelto
Caso A: un dispositivo físico del centro de datos falla. Caso B: una aplicación publica una contraseña en un archivo. Caso A pertenece a la infraestructura; caso B exige corrección del cliente. En ambos casos se debe registrar impacto, evidencia y medida preventiva. Ante un fallo físico, AWS mantiene el componente, pero el cliente sigue diseñando recuperación y disponibilidad de su aplicación: delegar hardware no garantiza que una única instancia siga disponible.
Pruébalo
Clasifica cada caso como infraestructura o configuración.
Nombra la evidencia que revisarías.
Propón una medida preventiva para cada caso.
Indica qué parte no puedes delegar al proveedor.
Error frecuente: decir “AWS protege todo” porque el servicio es administrado. Corrección: distingue seguridad de la nube y seguridad en la nube.
Comprueba tu resultado
Entrega una tabla con cuatro columnas: caso, responsable principal, evidencia y prevención. Los dos casos deben quedar en categorías distintas y las prevenciones deben actuar sobre la causa.
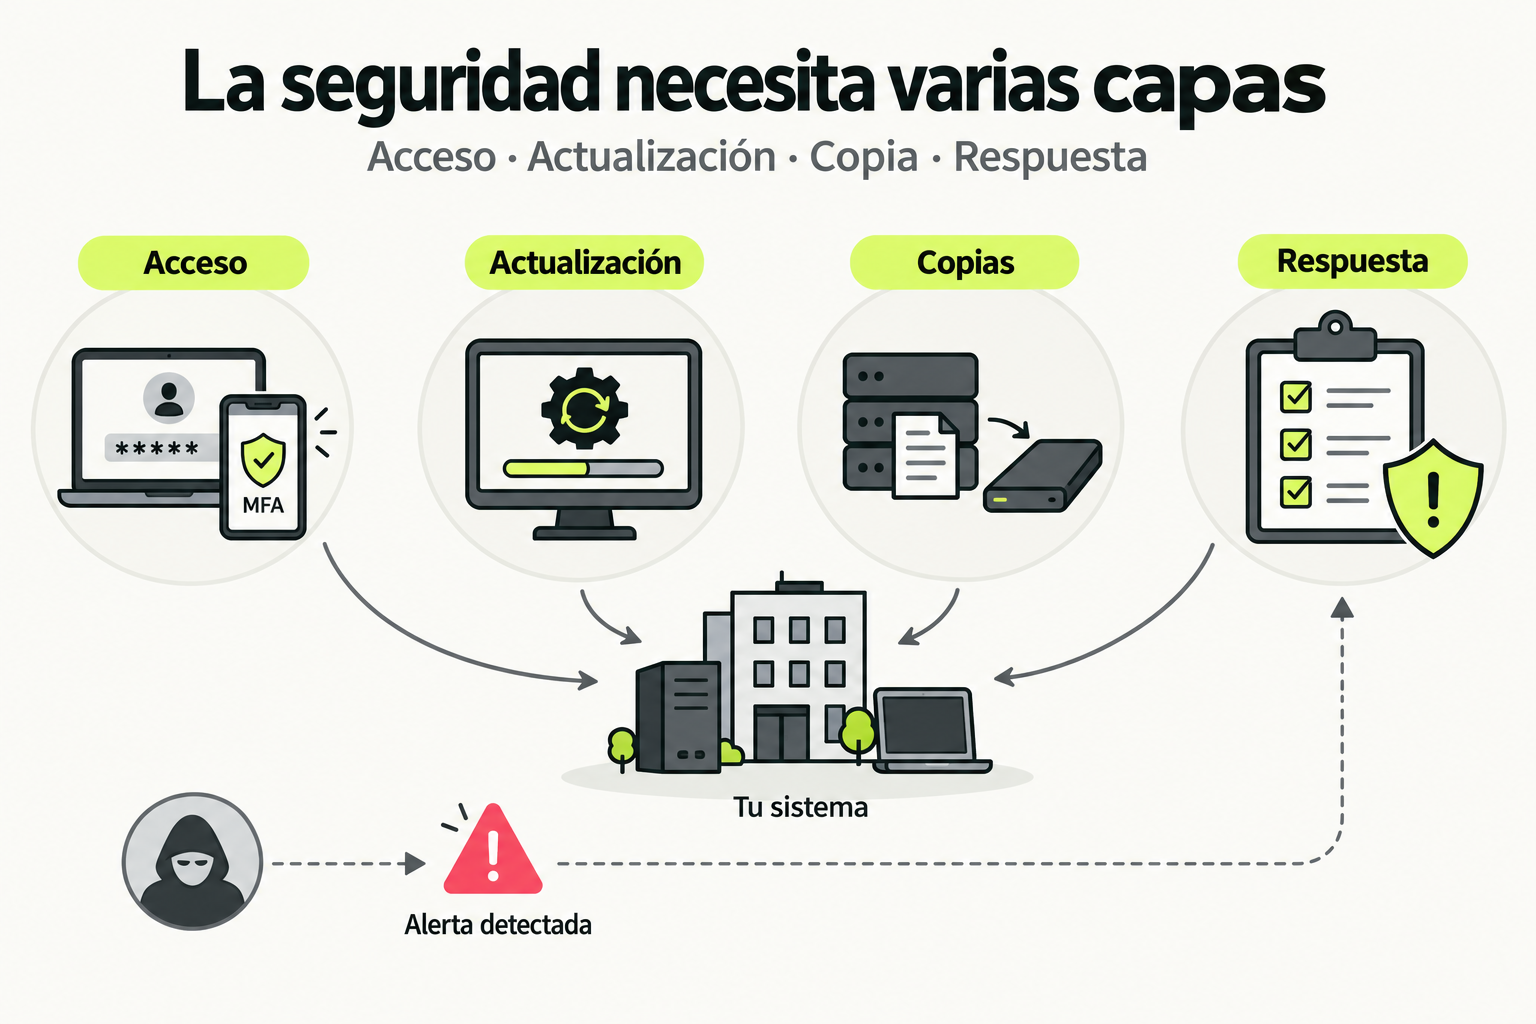
 Mapa de práctica
El control de acceso, las actualizaciones y las copias de seguridad cubren riesgos distintos. Una alerta necesita un procedimiento de respuesta para contener y recuperar el servicio. Varias capas reducen la exposición, pero ninguna garantiza seguridad absoluta.
Ver la infografía en tamaño completo ↗¿Qué es el Modelo de Responsabilidad Compartida?
El Modelo de Responsabilidad Compartida (Shared Responsibility Model) es un marco conceptual que divide las responsabilidades de seguridad y cumplimiento entre AWS y el cliente. AWS se responsabiliza de la seguridad DE la nube, mientras que el cliente es responsable de la seguridad EN la nube.
Esta distinción es crucial porque muchos profesionales nuevos en la nube asumen erróneamente que AWS gestiona toda la seguridad. Vamos a desglosarlo detalladamente.
Responsabilidades de AWS: Seguridad DE la Nube
AWS es responsable de proteger la infraestructura global que soporta todos los servicios de AWS. Esto incluye:
- Hardware físico: Servidores, almacenamiento, redes en los data centers de AWS.
- Infraestructura de red: Switches, routers, cables, firewalls físicos.
- Software de virtualización: Hypervisores que permiten la virtualización.
- Data centers: Seguridad física, control de acceso, climatización, redundancia.
- Regiones y Zonas de Disponibilidad: Infraestructura geográfica distribuida.
Responsabilidades del Cliente: Seguridad EN la Nube
El cliente es responsable de:
- Datos del cliente: Cifrado, clasificación y gestión de datos.
- Gestión de identidades: Usuarios, permisos, credenciales (IAM).
- Configuración de servicios: Cómo se configuran y utilizan los servicios.
- Sistema operativo invitado: En EC2, el cliente elige y gestiona el SO.
- Aplicaciones y software: Parches, actualizaciones, configuraciones.
- Grupos de seguridad: Reglas de firewall en instancias EC2.
- Configuración de red: VPCs, subredes, tablas de rutas.
Tabla Comparativa: Responsabilidades
| Aspecto | Responsabilidad de AWS | Responsabilidad del Cliente |
|---|---|---|
| Data Centers | ✅ Seguridad física | - |
| Datos del cliente | - | ✅ Cifrado y gestión |
| Red física | ✅ Infraestructura | - |
| Grupos de seguridad | - | ✅ Configuración |
| Hypervisor | ✅ Gestión | - |
| Sistema operativo (EC2) | - | ✅ Parches y seguridad |
| Hardware físico | ✅ Mantenimiento | - |
| Aplicaciones | - | ✅ Desarrollo y seguridad |
Servicios AWS y su Nivel de Responsabilidad
Infraestructura como Servicio (IaaS) - Ejemplo: Amazon EC2
En EC2, el cliente tiene mucha responsabilidad:
Ver más detalles sobre EC2
- AWS: Hardware, hypervisor, red física.
- Cliente: Sistema operativo, aplicaciones, datos, configuraciones de red, parches del SO.
Plataforma como Servicio (PaaS) - Ejemplo: Amazon RDS
En RDS, AWS gestiona el motor de base de datos y el sistema operativo:
Ver más detalles sobre RDS
- AWS: Motor de BD, SO, parches de BD, infraestructura.
- Cliente: Datos, credenciales de acceso, configuraciones de la BD, cifrado.
Software como Servicio (SaaS) - Ejemplo: Amazon Chime
AWS gestiona prácticamente todo:
Ver más detalles sobre SaaS
- AWS: Aplicación completa, infraestructura, datos a nivel de aplicación.
- Cliente: Configuración de usuario, uso apropiado del servicio.
Ejemplos Prácticos del Mundo Real
Un cliente crea un bucket S3 y lo configura como público por error. Los datos se filtran. ¿Quién es responsable?
El cliente. AWS proporciona las herramientas de cifrado y control de acceso, pero la configuración es responsabilidad del cliente.
El servidor físico donde corre una instancia EC2 sufre un fallo de hardware.
¿Quién es responsable?
AWS. La infraestructura física es responsabilidad de AWS, y sus sistemas de redundancia deben mantener la disponibilidad.
- Utilizar IAM para gestionar accesos con el principio de mínimo privilegio.
- Habilitar cifrado en todos los datos sensibles (en reposo y en tránsito).
- Implementar grupos de seguridad restrictivos.
- Mantener sistemas y aplicaciones actualizados.
- Utilizar AWS Secrets Manager para gestionar credenciales.
El Modelo de Responsabilidad y el Cumplimiento
AWS mantiene certificaciones como ISO 27001, SOC 1/2/3, PCI DSS, HIPAA y muchas otras. Estas certificaciones cubren la seguridad de la nube. Sin embargo, el cliente debe demostrar cumplimiento para sus propias cargas de trabajo.
"AWS proporciona la infraestructura segura, pero el cliente debe configurar y utilizar esa infraestructura de manera segura."
AWS Artifact es el servicio que permite acceder a reportes de cumplimiento y acuerdos de AWS directamente.
¿Qué servicios de AWS ayudan a cumplir responsabilidades?
- AWS IAM: Gestión de identidades y accesos.
- AWS KMS: Gestión de claves de cifrado.
- AWS CloudTrail: Auditoría de llamadas API.
- Amazon GuardDuty: Detección de amenazas.
- AWS Config: Evaluación de configuraciones.
- AWS Security Hub: Vista centralizada de seguridad.
¿Quién es responsable de aplicar parches de seguridad al sistema operativo de una instancia EC2?
- A) AWS
- B) El cliente
- C) Ambos comparten la responsabilidad al 50%
En EC2, que es un servicio de tipo IaaS, el cliente es responsable del sistema operativo invitado, incluyendo parches y actualizaciones de seguridad. AWS solo proporciona la infraestructura física y el hypervisor.
En Amazon S3, ¿de quién es la responsabilidad asegurar que los datos sensibles estén cifrados?
- A) Solo AWS
- B) El cliente, pero AWS ofrece herramientas para facilitarlo
- C) No es necesario cifrar en S3
El cifrado de datos es responsabilidad del cliente. AWS proporciona opciones de cifrado tanto del lado del servidor como del cliente, así como AWS KMS para gestión de claves, pero la decisión de cifrar y cómo hacerlo recae en el cliente.
¿Cuál de las siguientes opciones es responsabilidad de AWS en el modelo de responsabilidad compartida?
- A) Configurar los grupos de seguridad de EC2
- B) Proteger los data centers físicos
- C) Gestionar las aplicaciones del cliente
AWS es responsable de la seguridad física de sus data centers. Los grupos de seguridad se configuran por el cliente, y las aplicaciones son responsabilidad exclusiva del cliente.
Conclusión
El Modelo de Responsabilidad Compartida es fundamental para entender la seguridad en AWS. AWS protege la infraestructura subyacente, mientras que el cliente protege sus datos, aplicaciones e configuraciones. Esta separación de responsabilidades permite a AWS ofrecer servicios seguros mientras el cliente mantiene control sobre su propia postura de seguridad.
Sigue con AWS Cloud Practitioner: Fundamentos de la Nube en AWS
Esta lección forma parte de un curso de Cursalo. Revisa su programa y elige entre la compra individual o el acceso a toda la escuela.
Si ya tenías acceso a este curso, entra con tu cuenta: tus derechos y tu progreso se conservan. No necesitas comprarlo de nuevo.